Bringen Sie Ihre KI-Systeme in Konformität mit dem AI Act
Galadrim erfasst Ihre KI-Systeme, qualifiziert sie gemäss der europäischen Verordnung und führt ihre technische Konformität herbei, mit einer Partneranwaltskanzlei für den rechtlichen Teil.
Die Transparenz ist seit dem 2. August 2026 gefordert, der Hochrisikobereich am 2. Dezember 2027
Bis zu 35 M€ oder 7 % des weltweiten Umsatzes im Falle eines Verstosses
40 KI-Ingenieure und ein Cybersicherheits-Team, unterstützt von einer Anwaltskanzlei
+800 Grossunternehmen, mittelständische Unternehmen, KMU und öffentliche Organisationen vertrauen uns ihre Tech- und KI-Projekte an
[Die vier Risikostufen]
Der AI Act qualifiziert jedes Ihrer Systeme, und daraus ergeben sich Ihre Pflichten
Die Verordnung gilt nicht pauschal: sie klassifiziert jedes System nach seinem Verwendungszweck, und diese Stufe legt die Pflichten sowie die Fristen fest. Dies ist die erste Frage, die vor jedem Projekt zu klären ist.
Inakzeptables Risiko - die Nutzung ist verboten
Soziales Scoring, Ausnutzung der Verletzlichkeit einer Person, Erkennung von Emotionen am Arbeitsplatz oder im Unterricht, individuelle prädiktive Polizeiarbeit, nicht gezielte Erfassung von Gesichtsbildern: diese Verwendungen sind seit dem 2. Februar 2025 verboten, und zwei weitere Verbote kommen am 2. Dezember 2026 hinzu. Dies ist die einzige Stufe, die der Obergrenze von 35 M€ oder 7 % des weltweiten Umsatzes unterliegt.
Betroffen, wenn eines Ihrer Tools Personen bewertet oder deren emotionalen Zustand ableitet.
Hohes Risiko - die anspruchsvollste Regelung
Rekrutierung und Personalverwaltung, Kredit-Scoring, Versicherungstarifierung, Bildung, Biometrie, kritische Infrastrukturen, Zugang zu wesentlichen Dienstleistungen: für diese Bereiche schreibt Anhang III Risikomanagement, Datenqualität, technische Dokumentation, Protokollierung, menschliche Aufsicht, Robustheit und Cybersicherheit vor. Der Digital Omnibus hat diese Pflichten auf den 2. Dezember 2027 verschoben, und auf den 2. August 2028 für KI, die in einem bereits regulierten Produkt integriert ist.
Betroffen, wenn eine Entscheidung, die eine Person betrifft – Einstellung, Kredit, Zugang zu einem Dienst – auf einem Ihrer Systeme basiert.
Begrenztes Risiko - die Transparenz, heute schon gefordert
Ein Konversationsagent muss angeben, dass er eine Maschine ist, ein generierter Inhalt muss eine maschinenlesbare Kennzeichnung tragen, eine Deepfake muss gekennzeichnet werden. Diese Pflichten gemäss Artikel 50 gelten seit dem 2. August 2026; generative Systeme, die zu diesem Datum bereits auf dem Markt sind, haben bis zum 2. Dezember 2026 Zeit für die Kennzeichnung. Ein Verstoss kann mit 15 M€ oder 3 % des weltweiten Umsatzes geahndet werden.
Betroffen, wenn bei Ihnen ein Chatbot, ein Sprachassistent oder ein Inhaltsgenerator im Einsatz ist.
Minimales Risiko - keine eigene Pflicht, aber dennoch zwei Regeln
Die grosse Mehrheit der Nutzungen fällt in diese Stufe: Dokumentensuche, Schreibhilfe, interne Klassifikation. Es sind keine spezifischen Pflichten damit verbunden, aber zwei Regeln bleiben übergreifend – die KI-Kompetenz (Littératie IA) Ihrer Teams, deren Förderung Artikel 4 seit Februar 2025 von Ihnen verlangt, und die DSGVO, sobald personenbezogene Daten in die Kette gelangen.
Betroffen, wenn Ihre Teams ChatGPT, Claude, Copilot oder Mistral in ihrer täglichen Arbeit nutzen.
Die Verschiebung der Hochrisiko-Pflichten auf Dezember 2027 wurde als Aufschub interpretiert. Es ist zwar einer für den Zeitplan, nicht aber für die Arbeit: die Erfassung der Systeme, die Qualifizierung der Rollen und die Überarbeitung der Dokumentation erfordern mehrere Monate, und es kann nichts beginnen, solange niemand weiss, was im Unternehmen wirklich läuft. Organisationen, die sich jetzt damit befassen, behandeln nebenbei einen blinden Fleck, dessen der AI Act nur der Offenbarer ist: die KI-Tools, die die Teams eingeführt haben, ohne dass die Geschäftsleitung davon Kenntnis hatte.
Benjamin DrighèsPartner und CTO Data & IA
[Notre accompagnement]
Von der Kartierung Ihrer Systeme bis zu deren dokumentierter Konformität
Sechs Leistungen, einzeln oder nacheinander zu beziehen. Der technische Teil ist unser Kerngeschäft; der rechtliche Teil wird mit einer Partneranwaltskanzlei bearbeitet, unter einem einzigen Ansprechpartner.
Kartierung und Konformitätsaudit
Wir erfassen alle bei Ihnen im Einsatz befindlichen KI-Systeme, einschliesslich derer, die in der Software Ihrer Dienstleister eingebettet sind, und derer, die Ihre Teams ausserhalb des IT-Bereichs nutzen. Jedes System wird qualifiziert – sein Risikograd und Ihre Rolle als Anbieter oder Betreiber – und der Abweichungsbericht misst den Abstand zwischen Ihrer Situation und den Erwartungen der Verordnung.
Technische Konformitätsumsetzung
Wir implementieren, was die Verordnung vom System selbst verlangt: Protokollierung von Entscheidungen, menschlicher Kontrollpunkt, Massnahmen zur Robustheit und Cybersicherheit, Risikomanagement und Hosting in der Union, wenn die Sensibilität der Daten dies erfordert.
Dokumentation, Register und Governance
Wir erstellen die technische Akte, die Konformitätserklärung und die erwarteten Aufzeichnungen – einschliesslich der begründeten Rechtfertigung, die in der europäischen Datenbank einzureichen ist, wenn ein System des Anhangs III vom Hochrisikobereich ausgenommen wird. Und wir richten die Governance ein, die sie auf dem neuesten Stand hält: Rollen, Ausschuss, Überprüfung bei jeder wesentlichen Änderung.
Rechtlicher Teil, mit unserer Partnerkanzlei
Qualifizierung Ihrer Rolle im Sinne der Verordnung, Verbindung mit der DSGVO, Klauseln, die Sie Ihren Modelllieferanten auferlegen sollten, Eigentum an den erstellten Inhalten, Haftungsregelung: die Partneranwaltskanzlei behandelt diese Themen an der Seite unserer Teams, ohne dass Sie zwei Dienstleister koordinieren müssen.
Regulatorische Überwachung und Konformitätserhaltung
Der Rahmen ändert sich: der Digital Omnibus hat die Fristen im Juli 2026 neu verteilt, und die harmonisierten europäischen Normen kommen in Wellen. Wir verfolgen diese Entwicklungen und passen Ihre Roadmap und Ihre Systeme an, anstatt Sie einen Rückstand selbst feststellen zu lassen.
[Unsere Methode]
Unsere Methode, um Ihre KI-Systeme zur Konformität zu führen
RAHMENBEDINGUNGEN
Schritt 01
Abgrenzung und Umfang
Schritt 01
Abgrenzung und Umfang
Ein Workshop bringt DSI, DPO, Rechtsabteilung und Fachbereiche zusammen, um den Umfang des Audits, Ihre eigenen Fristen und die bereits bekannten Systeme festzulegen. Wir legen darin fest, was die Mission leisten soll und für welche Entscheidung.
KARTIERUNG
Schritt 02
Erfassung der laufenden Systeme
Schritt 02
Erfassung der laufenden Systeme
Wir erfassen, was tatsächlich läuft: interne Entwicklungen, integrierte KI-Komponenten in Ihrer Marktsoftware, Aufrufe externer Modelle und von den Teams ausserhalb des IT-Kreislaufs genutzte Tools. Jeder Eintrag wird nach seinem tatsächlichen Gebrauch beschrieben, nicht nach seinem Handelsnamen.
QUALIFIKATION
Schritt 03
Risikostufe und Rolle
Schritt 03
Risikostufe und Rolle
Für jedes System bestimmen wir dessen Stufe gemäss Verordnung und Ihre Rolle: Anbieter, Betreiber, Importeur oder Händler. Es ist diese Qualifikation, die Ihre Pflichten und Fristen festlegt, und sie ändert sich häufiger, als man denkt – insbesondere wenn ein Produkt auf der API eines Modells aufbaut.
AKTIONSPLAN
Schritt 04
Lückenanalyse und Roadmap
Schritt 04
Lückenanalyse und Roadmap
Wir erstellen einen Lückenbericht pro System und eine Roadmap, geordnet nach regulatorischer Frist und tatsächlicher Exposition: zuerst die Transparenz, da sie bereits verbindlich ist, danach das hohe Risiko, innerhalb der durch die Verschiebung auf Dezember 2027 verbleibenden Zeit.
UMSETZUNG
Schritt 05
Umsetzung der Konformität und Lieferobjekte
Schritt 05
Umsetzung der Konformität und Lieferobjekte
Wir implementieren die festgelegten technischen Massnahmen und erstellen die dokumentarischen Lieferobjekte. Jedes System verlässt diese Phase mit seinem technischen Dossier, seinen Aufzeichnungen und seinem menschlichen Kontrollpunkt im Betrieb.
BESTÄNDIGKEIT
Schritt 06
Governance und Überwachung
Schritt 06
Governance und Überwachung
Ein KI-Governance-Ausschuss übernimmt, mit seinen Überprüfungsverfahren bei jeder wesentlichen Änderung, der Schulung der Teams und der Beobachtung eines Rahmens, der sich ständig weiterentwickelt.
01/06
[Warum Galadrim?]
Warum Sie Ihre AI Act-Konformität Galadrim anvertrauen sollten?
KI-Ingenieure, nicht nur Auditoren
Der AI Act ist in erster Linie eine technische Verordnung: Datenqualität, Rückverfolgbarkeit, Robustheit, Cybersicherheit, menschliche Kontrolle. Unsere 40 AI Ingenieure entwickeln diese Systeme täglich und korrigieren, was das Audit aufdeckt, anstatt es nur zu protokollieren.
Das Technische und das Juristische unter einem einzigen Ansprechpartner
Die Partneranwaltskanzlei bearbeitet die Qualifikation, die Verträge und die Haftung gemeinsam mit unseren Teams. Sie behalten einen einzigen Ansprechpartner seitens Galadrim, und niemand muss zwischen zwei Dienstleistern vermitteln.
Die Erfahrung in regulierten Umgebungen
Unsere Teams liefern KI-Systeme in Produktion in den Bereichen Gesundheit, Bankwesen, Versicherung, Industrie und Verteidigung, wo Rückverfolgbarkeit und Datenlokalisierung bereits in der Konzeptionsphase vorgeschrieben sind. Unsere Cybersicherheits-Ingenieure arbeiten an den Massnahmen, die die Verordnung verlangt.
Eine Konformität, die Ihre Roadmap nicht blockiert
Die Roadmap ist nach Fristen und tatsächlicher Exposition geordnet und wird parallel zu Ihren Entwicklungen umgesetzt. Die technischen Massnahmen ergänzen Ihre bestehenden Systeme: Wir verlangen nicht, sie zu stoppen.
[Referenzen]
KI-Systeme geliefert, wo die Anforderung dem Code vorausgeht
GesundheitUrgo Médical
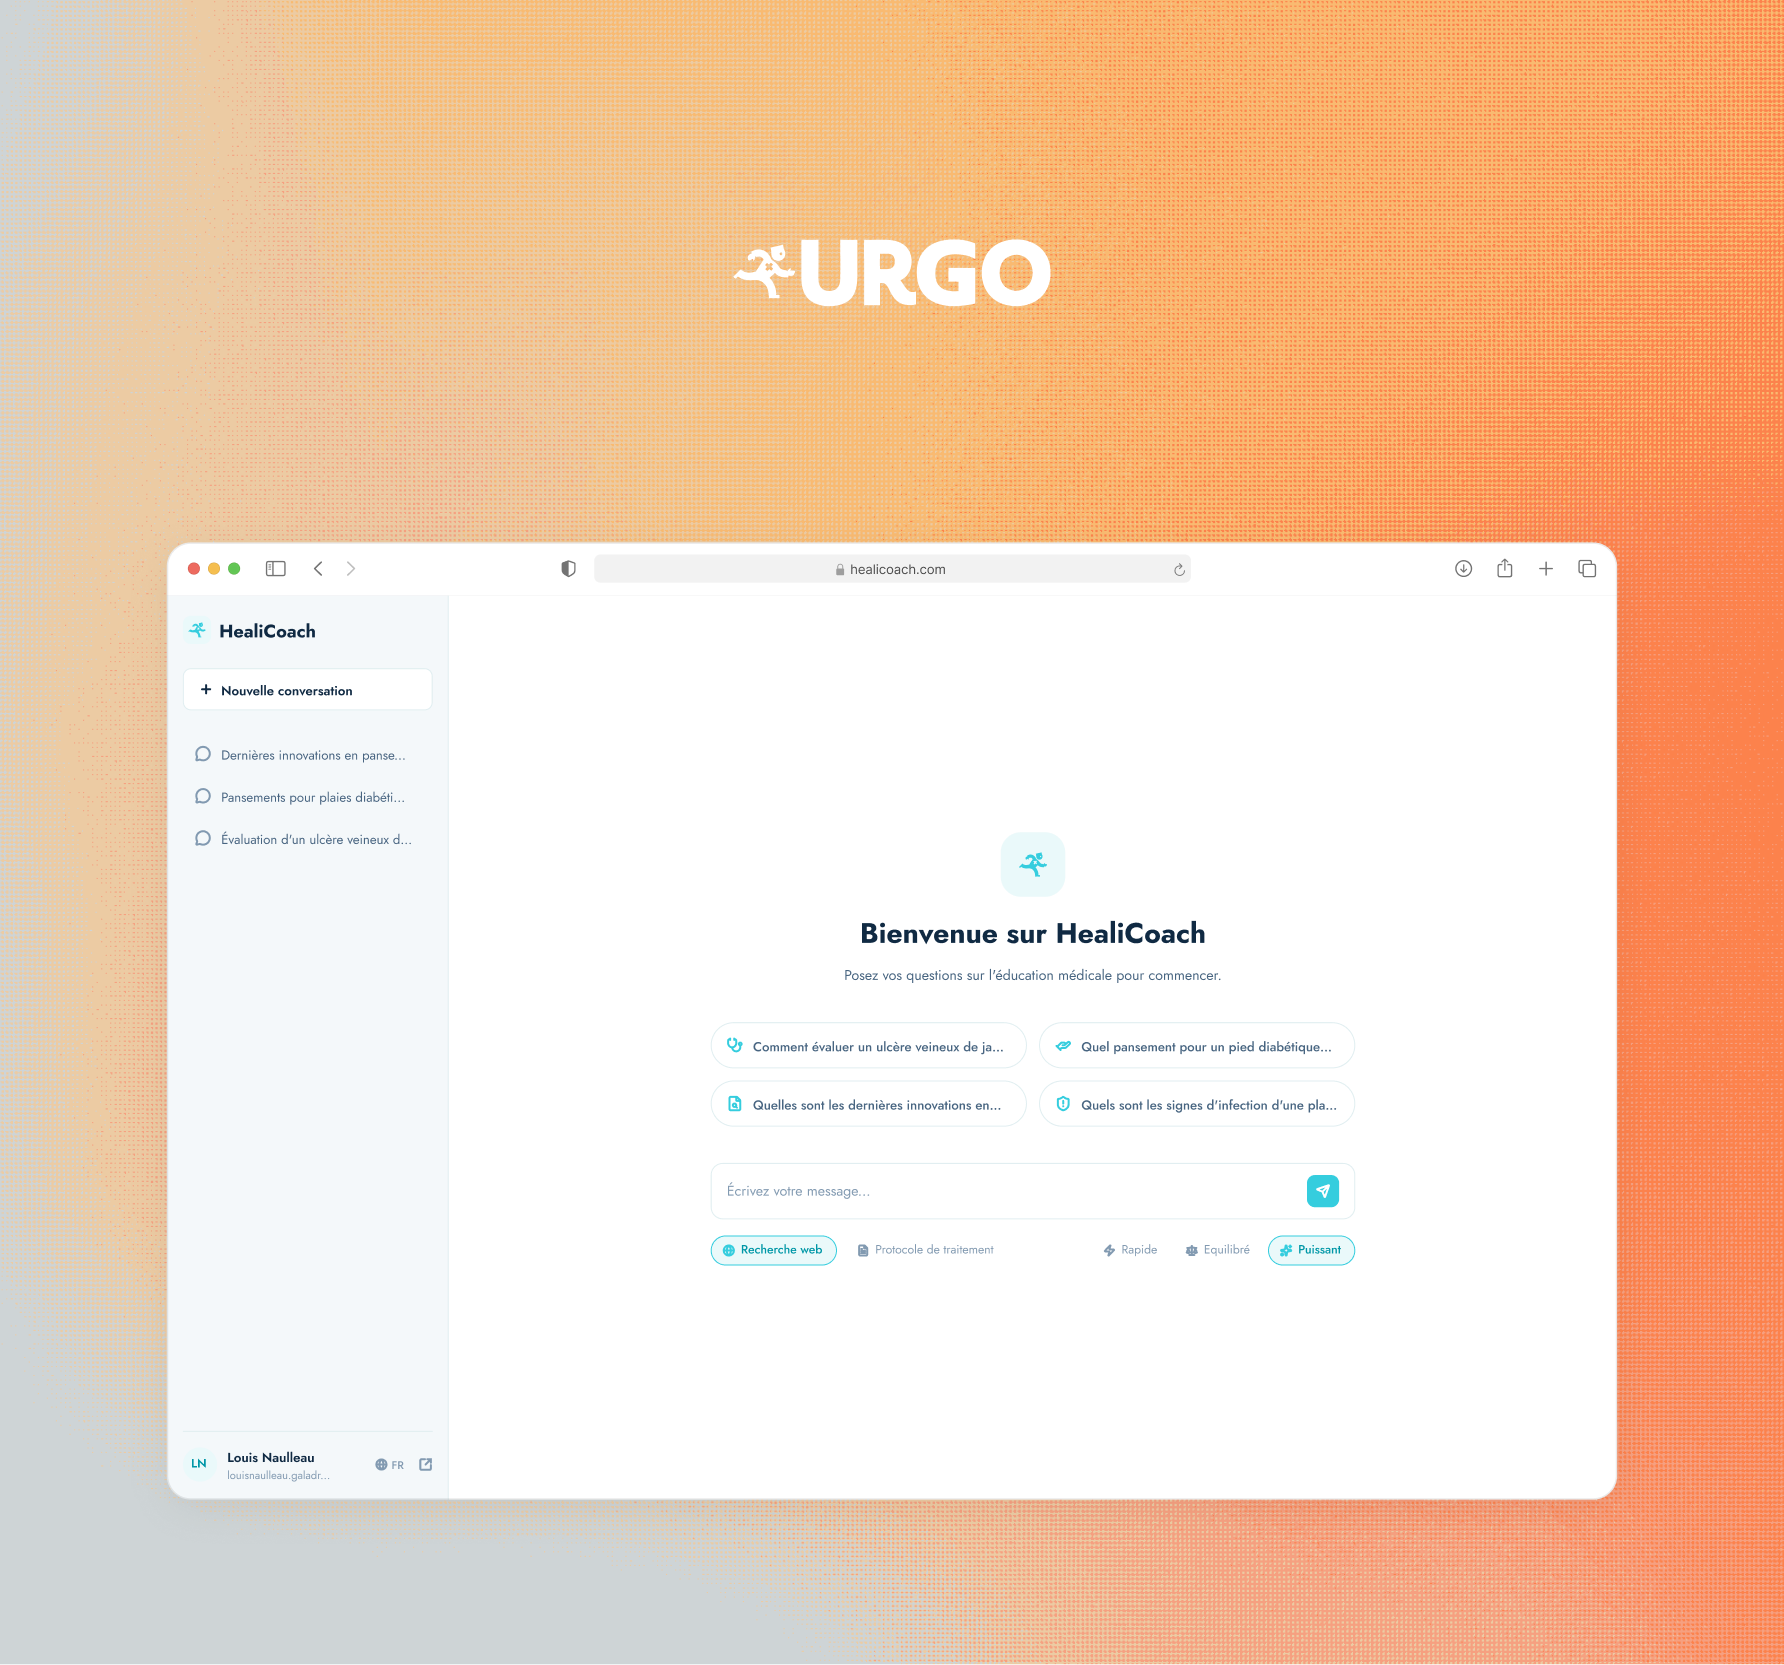
Eine klinische Entscheidungshilfe, deren jede Antwort ihre Quelle angibt
Urgo Médical, Spezialist für Wundversorgung, wollte Pflegekräften eine Entscheidungshilfe anbieten, die auf ihrem proprietären Korpus basiert. Galadrim hat Med-ed GPT entwickelt, einen Konversationsagenten, der in die Healico-Anwendung integriert ist: Er leitet die Identifizierung einer Wunde und die Empfehlung zur Behandlung, und jede Antwort verweist auf die Referenz, aus der sie stammt. Die Entscheidungshilfe im Gesundheitswesen fällt in die am strengsten regulierten Bereiche der Verordnung – die Rückverfolgbarkeit der Quellen und die Rolle des Pflegepersonals im Prozess wurden bereits in der Konzeptionsphase festgelegt.
160 000Pflegekräfte als Nutzer
300 000dokumentierte Wunden
GewerbeimmobilienMercialys
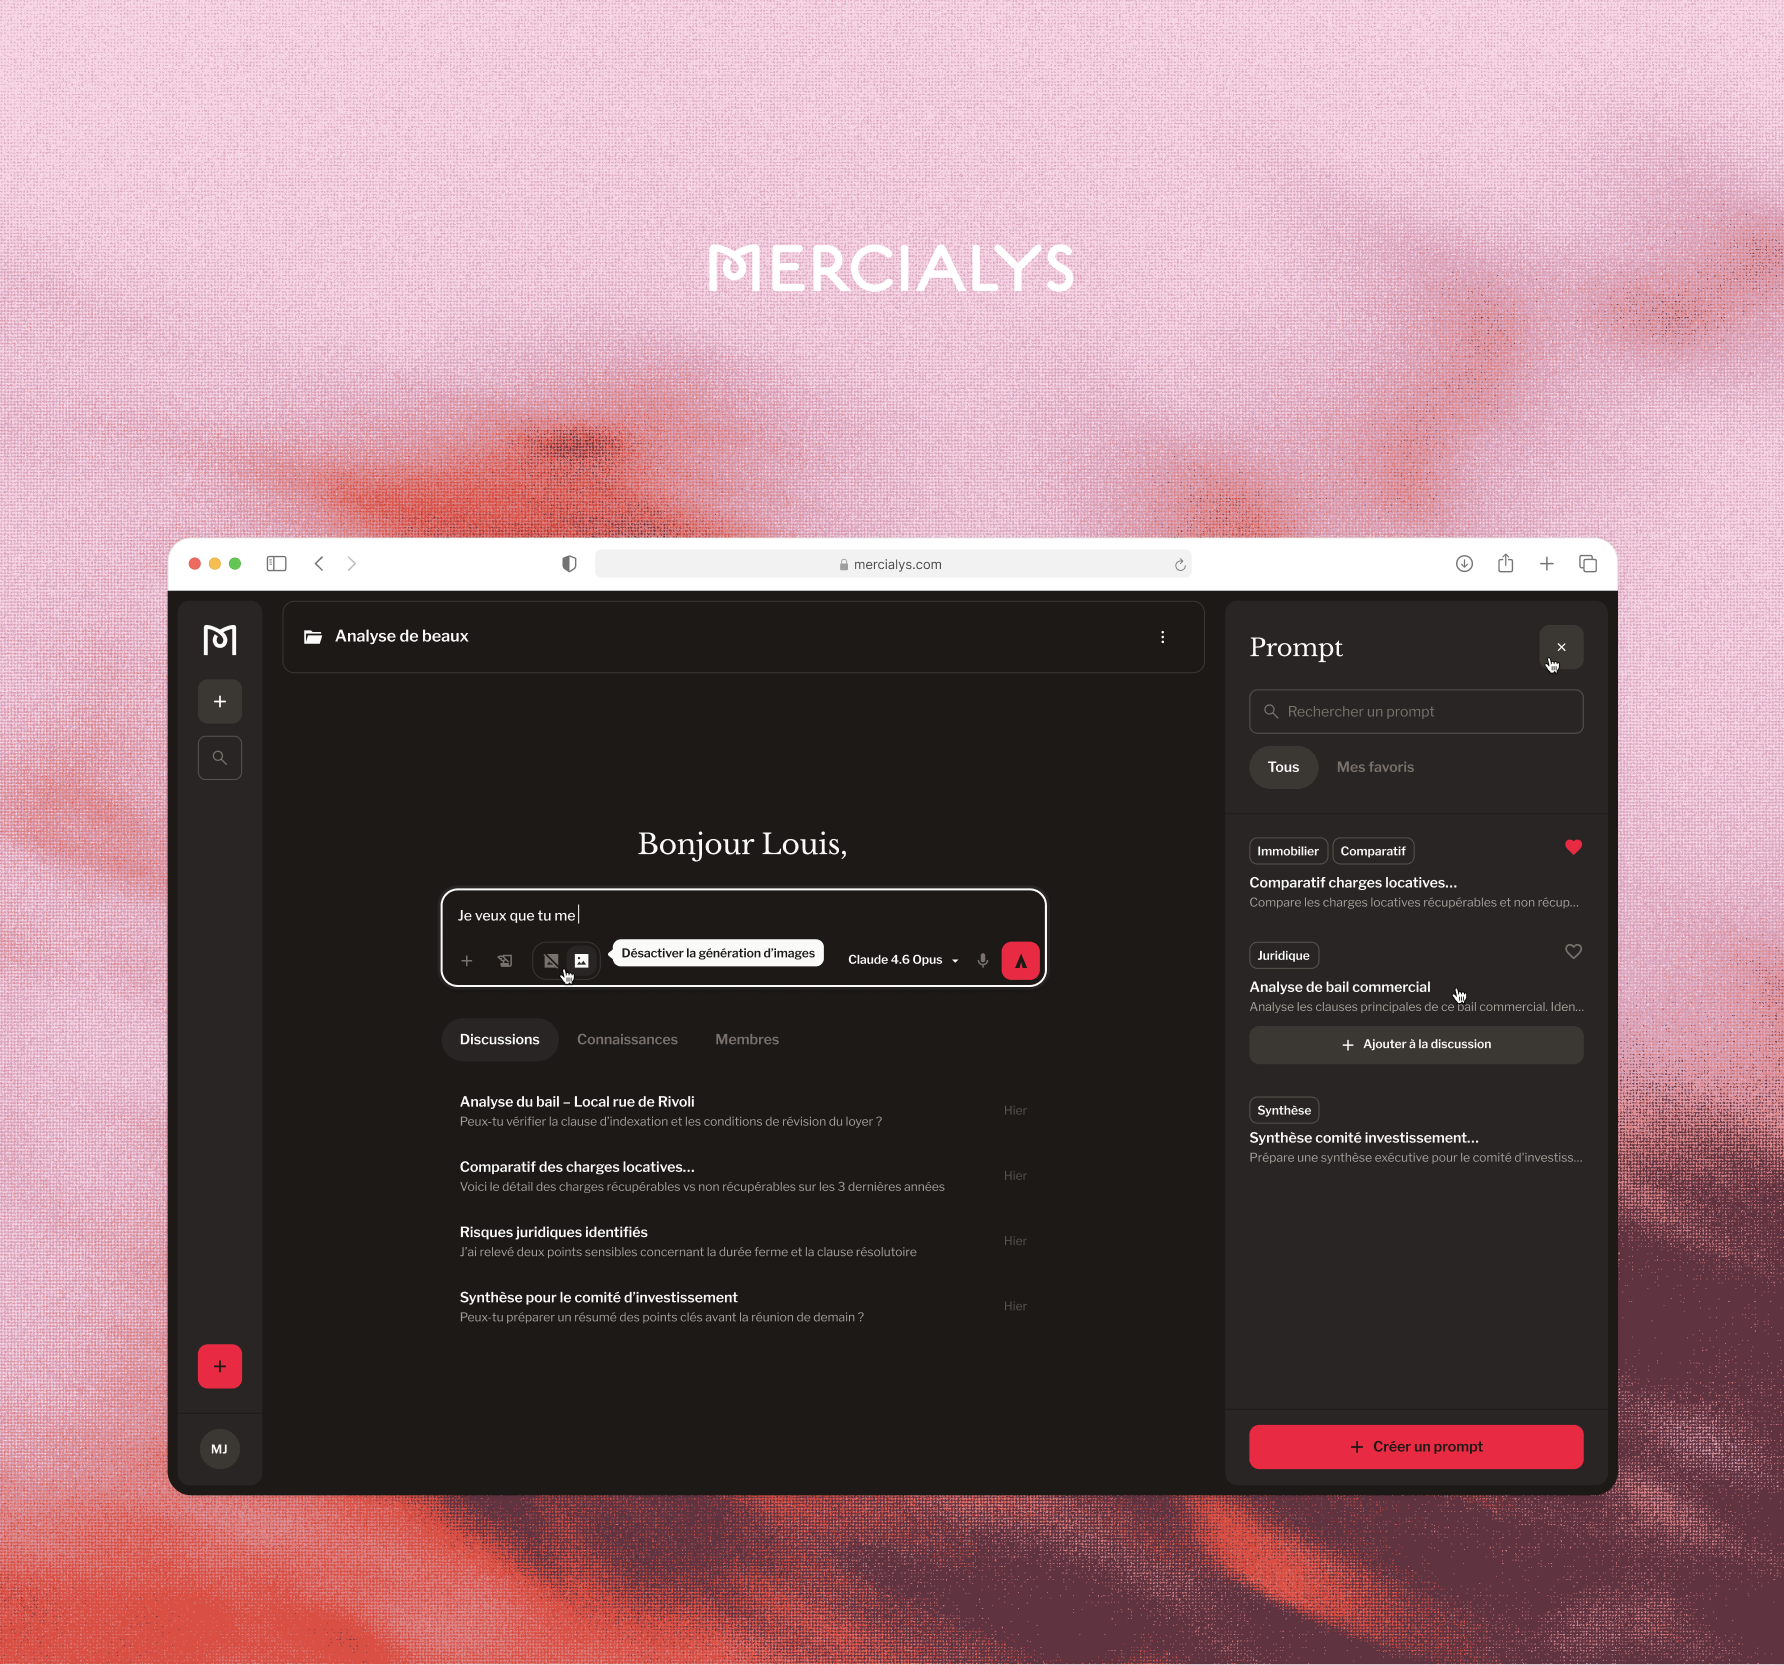
Die KI-Governance eines börsennotierten Akteurs vor der Bereitstellung installieren
Mercialys wollte seine KI-Strategie definieren, ohne unnötige Experimente zu wiederholen. Wir haben den gesamten Prozess strukturiert: Lenkungsausschuss, Roadmap nach Investitionsrentabilität priorisiert, dann die Implementierung von vier agentenbasierten Lösungen in sechs Monaten – Vertragsanalyse, interner Chatbot, Erstellung von Investment-Memos und automatisierte Überwachung. Der eingerichtete Ausschuss ist genau die Struktur, die die Verordnung von einem Betreiber erwartet: ein Ort, an dem die Systeme erfasst, entschieden und überprüft werden.
180interne Benutzer
4KI-Agenten innerhalb von 6 Monaten einsatzbereit
VerteidigungDelia Strat · Ministère des Armées
Ein Sprachmodell auf Daten betreiben, die nicht nach aussen gelangen
Delia Strat entwickelt Software für Akteure im Verteidigungsbereich, einschliesslich des Verteidigungsministeriums, und wollte Geheimdienstanalysten eine Möglichkeit geben, einen umfangreichen Dokumentenkorpus schnell zu lesen. Galadrim hat den Algorithmus entwickelt, der diese Dokumente in relationale Graphen umwandelt, basierend auf einem Open-Source- und französischen Sprachmodell, das selbst gehostet wird. Das ist die Antwort, die wir jedes Mal geben, wenn Daten einen kontrollierten Bereich nicht verlassen dürfen.
80 %an gewonnener Analysezeit
7 milliardsan Parametern für das Sprachmodell
Sie sprechen über uns
[Unser Team]
Die Profile, die für Ihre Konformität tätig werden
Eine AI Act-Mission mobilisiert drei Berufsfelder: die Beratung, die erfasst und qualifiziert; die AI Ingenieure, die implementieren, was die Verordnung vom System verlangt; und die Infrastruktur, wenn Daten die Union nicht verlassen dürfen.
Benjamin DrighèsPartner und CTO Data & IA
Als ehemaliger Strategieberater bei der Finanzmarktaufsichtsbehörde und Ingenieur des Corps des Mines kennt er Organisationen von innen, wo jede Entscheidung nachvollziehbar bleiben muss, und trifft die Architekturwahl für die AI Projekte von Galadrim.
Pierre-Antoine DornicHead of GenAI
Er kartiert die KI-Anwendungsfälle der Abteilungen und priorisiert sie in Workshops mit den Geschäftsleitungen – die gleiche Übung, mit der eine Konformitätsbestandsaufnahme beginnt.
Lucien MaillardPrincipal AI Strategy Consultant
Er strukturiert die KI-Projekte mit den Kundenabteilungen, erfasst gemeinsam mit den Teams die tatsächlich in Betrieb befindlichen Systeme und qualifiziert, was die verfügbaren Daten ermöglichen zu konstruieren.
Quentin MassonnatAI Team Lead
Er konzipiert die Architektur der KI-Systeme unserer Kunden, einschliesslich der Protokollierung von Entscheidungen und menschlicher Kontrollpunkte, und betreut die Entwicklungen bis zur Produktivsetzung.
Surya AmbroseHead of Engineering
Als Engineering Manager während viereinhalb Jahren in einem von der AMF regulierten FinTech-Unternehmen strukturiert er die Engineering-Praktiken von Galadrim: Tests, Rückverfolgbarkeit der Lieferungen und Dokumentation, genau das, was ein technisches Dossier benötigt.
Côme LassaratIngénieur IA et Infrastructure
Er erstellt die Datenfundamente und Hosting-Architekturen – Konnektoren, Data Warehouses, Migrationen – und implementiert selbst gehostete Modelle, wenn Daten die Union nicht verlassen dürfen.
Galadrim erfasst Ihre KI-Systeme, qualifiziert sie im Hinblick auf den AI Act und leitet deren Konformitätsherstellung.
Sehr wahrscheinlich. Die Verordnung betrifft jeden Anbieter, Betreiber, Importeur oder Händler von KI-Systemen in der Union und gilt auch für Organisationen ausserhalb der Union, sofern das erzeugte Ergebnis dort genutzt wird. Wenn Sie ein Bewerbungssortierwerkzeug, ein Scoring, einen Kunden-Chatbot, einen internen Copiloten oder einen Content-Generator nutzen, oder wenn Ihre Teams ChatGPT, Claude oder Mistral bei ihrer Arbeit verwenden, sind Sie Betreiber im Sinne der Verordnung.
Verbotene Praktiken und KI-Kompetenz gelten seit dem 2. Februar 2025, die Pflichten allgemeiner Modelle seit dem 2. August 2025 und die Transparenzpflichten von Artikel 50 – zu sagen, dass ein Gesprächspartner eine Maschine ist, generierte Inhalte zu kennzeichnen, eine Hyper-Fälschung zu melden – seit dem 2. August 2026. Der Digital Omnibus, der am 27. Juli 2026 in Kraft getreten ist, hat hingegen die Pflichten von Hochrisiko-Systemen aus Anhang III auf den 2. Dezember 2027 verschoben, und auf den 2. August 2028 für KI, die in ein bereits reguliertes Produkt integriert ist.
Es ändert den Zeitplan, nicht die Belastung. Eine vollständige Erfassung, die Qualifikation jedes Systems und die Überarbeitung der Dokumentation erfordern mehrere Monate, und die beiden neuen Termine sind fix: das Parlament und der Rat haben die von der Kommission vorgeschlagene, an die Veröffentlichung harmonisierter Normen geknüpfte Auslösung abgelehnt. Die Transparenzpflichten hingegen sind ab sofort verbindlich.
Der Anbieter entwickelt ein KI-System und bringt es auf den Markt; der Bereitsteller nutzt es in einem professionellen Rahmen, ohne es selbst entwickelt zu haben. Ein Unternehmen, das ein Produkt auf der API eines Modells aufbaut, wechselt vom Bereitsteller zum Anbieter, sobald es ein separates System unter eigenem Namen vermarktet. Diese Qualifikation ist zentral: Sie bestimmt den Umfang Ihrer Pflichten.
Anhang III listet acht Bereiche auf: Biometrie, kritische Infrastrukturen, Bildung und Berufsbildung, Beschäftigung und Personalmanagement, Zugang zu wesentlichen Diensten – Kredit, Versicherung, Sozialhilfe, Rettungsdienste –, Strafverfolgung, Migration und Grenzkontrolle, Justizverwaltung und demokratische Prozesse. Ein System, das unter Anhang III fällt, kann vom Hochrisiko ausgeschlossen werden, aber die Beurteilung muss begründet und in der europäischen Datenbank registriert werden.
Für eine Organisation, die zwei bis fünf Hochrisikosysteme identifiziert, rechnen Sie mit vier bis sieben Monaten zwischen der Rahmenfestlegung und der dokumentierten Konformität. Die Frist verlängert sich, wenn Nutzungen ausserhalb des IT-Bereichs zahlreich sind oder keine Kartierung existiert. Wir passen das Tempo Ihren Fristen an.
Sie haben einen einzigen Ansprechpartner seitens Galadrim, der die Mission steuert. Die Partnerkanzlei befasst sich mit der Rollenqualifikation, den Verträgen mit Ihren Anbietern und Kunden, der Abstimmung mit der DSGVO, dem geistigen Eigentum der erstellten Inhalte und dem Haftungsregime, in Koordination mit unseren technischen Teams. Sie müssen nicht zwei Dienstleister koordinieren.
Drei Obergrenzen, wobei der höhere der beiden Beträge massgebend ist: 35 Mio. € oder 7 % des weltweiten Jahresumsatzes für verbotene Praktiken, 15 Mio. € oder 3 % für andere Verstösse – einschliesslich Transparenz –, und 7,5 Mio. € oder 1 % für unrichtige Angaben an die Behörden. Reduzierte Obergrenzen gelten für KMU und kleine und mittlere Unternehmen.
Der AI Act schreibt dies nicht als solches vor: es sind die DSGVO und gegebenenfalls Ihre sektorielle Regulierung, welche die Lokalisierung regeln. In der Praxis stellt sich die Frage, sobald ein externes Modell Personendaten oder sensible Daten verarbeitet. Je nach Fall anonymisieren wir vor dem Aufruf, hosten in der Union oder setzen ein selbst gehostetes Open-Source-Modell ein – dies haben wir für das Verteidigungsministerium getan.
[Kontaktieren Sie uns]
Lassen Sie uns Ihr Projekt gemeinsam umsetzen
Wir arbeiten mit allen Arten von Kunden in allen Tätigkeitsbereichen zusammen. Ob Sie Unternehmer sind oder die Leitung einer grossen Organisation innehaben, ein passendes Team wird auf Ihre Bedürfnisse eingehen.
Mehr als 800 Unternehmen haben uns die Entwicklung ihrer Web-, Mobile- und AI-Produkte anvertraut.