Metti i tuoi sistemi di IA in conformità con l'AI Act
Galadrim elenca i tuoi sistemi di IA, li qualifica in base al regolamento europeo e ne guida la messa in conformità tecnica, con uno studio legale partner per la parte giuridica.
La trasparenza è esigibile dal 2 agosto 2026, l'alto rischio al 2 dicembre 2027
Fino a 35 M€ o 7% del fatturato mondiale in caso di inadempienza
40 ingegneri IA e un team di cybersicurezza, supportati da uno studio legale
+800 grandi gruppi, ETI, PMI e organizzazioni pubbliche ci affidano i loro progetti tech e IA
[I quattro livelli di rischio]
L'AI Act qualifica ciascuno dei tuoi sistemi, e i tuoi obblighi ne derivano
Il regolamento non si applica in blocco: classifica ogni sistema in base all'uso che ne viene fatto, ed è questo livello che fissa gli obblighi come la scadenza. È la prima questione da affrontare, prima di qualsiasi lavoro.
Rischio inaccettabile - l'uso è vietato
Scoring sociale, sfruttamento della vulnerabilità di una persona, riconoscimento delle emozioni al lavoro o in classe, polizia predittiva individuale, raccolta non mirata di immagini facciali: questi usi sono proibiti dal 2 febbraio 2025, e due divieti si aggiungono il 2 dicembre 2026. È l'unico livello esposto al tetto di 35 M€ o 7% del fatturato mondiale.
Riguarda te se uno dei tuoi strumenti valuta persone o deduce il loro stato emozionale.
Alto rischio - il regime più esigente
Reclutamento e gestione dei dipendenti, scoring di credito, tariffazione assicurativa, educazione, biometria, infrastrutture critiche, accesso ai servizi essenziali: per questi ambiti, l'allegato III impone gestione dei rischi, qualità dei dati, documentazione tecnica, logging, controllo umano, robustezza e cybersicurezza. Il Digital Omnibus ha posticipato questi obblighi al 2 dicembre 2027, e al 2 agosto 2028 per l'IA integrata in un prodotto già regolamentato.
Riguarda te se una decisione che coinvolge una persona - assunzione, credito, accesso a un servizio - si basa su uno dei tuoi sistemi.
Rischio limitato - la trasparenza, esigibile oggi
Un agente conversazionale deve dire di essere una macchina, un contenuto generato deve avere un'etichetta leggibile da una macchina, un deepfake deve essere segnalato. Questi obblighi dell'articolo 50 si applicano dal 2 agosto 2026; i sistemi generativi già sul mercato a quella data hanno fino al 2 dicembre 2026 per l'etichettatura. Un inadempimento espone a 15 M€ o 3% del fatturato mondiale.
Riguarda te se un chatbot, un assistente vocale o un generatore di contenuti è in servizio da te.
Rischio minimo - nessuna obbligazione propria, due regole comunque
La stragrande maggioranza degli usi rientra in questo livello: ricerca documentale, aiuto alla redazione, classificazione interna. Nessun obbligo specifico vi si lega, ma due regole rimangono trasversali - la literacy IA dei tuoi team, che l'articolo 4 ti chiede di sostenere da febbraio 2025, e il GDPR non appena un dato personale entra nella catena.
Riguarda te se i tuoi team utilizzano ChatGPT, Claude, Copilot o Mistral nel loro lavoro quotidiano.
Il rinvio degli obblighi ad alto rischio a dicembre 2027 è stato interpretato come una tregua. Lo è per il calendario, non per il lavoro: elencare i sistemi, qualificare i ruoli e riprendere la documentazione richiede diversi mesi, e nulla può iniziare finché nessuno sa cosa gira realmente nell'azienda. Le organizzazioni che iniziano ora affrontano nel contempo un punto cieco di cui l'AI Act è solo il rivelatore: gli strumenti di IA che i team hanno adottato senza che la direzione ne fosse a conoscenza.
Benjamin DrighèsPartner e CTO Data & IA
[Il nostro supporto]
Dalla mappatura dei tuoi sistemi alla loro conformità documentata
Sei prestazioni, da prendere separatamente o da concatenare. L'aspetto tecnico è il nostro mestiere; l'aspetto giuridico è trattato con uno studio legale partner, sotto un unico interlocutore.
Mappatura e audit di conformità
Noi elenchiamo tutti i sistemi di IA in servizio da te, inclusi quelli integrati nei software dei tuoi fornitori e quelli che i tuoi team utilizzano fuori dal circuito della DSI. Ciascuno è qualificato - il suo livello di rischio, e il tuo ruolo di fornitore o deployer - e il rapporto di scostamento misura la distanza tra la tua situazione e ciò che il regolamento si aspetta.
Messa in conformità tecnica
Noi implementiamo ciò che il regolamento esige dal sistema stesso: logging delle decisioni, punto di controllo umano, misure di robustezza e di cybersicurezza, gestione dei rischi, e hosting nell'Unione quando la sensibilità dei dati lo richiede.
Documentazione, registro e governance
Noi produciamo il dossier tecnico, la dichiarazione di conformità e le registrazioni attese - inclusa la giustificazione motivata da depositare nella base europea quando un sistema dell'allegato III è escluso dall'alto rischio. E installiamo la governance che li tiene aggiornati: ruoli, comitato, revisione ad ogni modifica sostanziale.
Aspetto giuridico, con il nostro studio partner
Qualificazione del tuo ruolo ai sensi del regolamento, articolazione con il GDPR, clausole da far includere ai tuoi fornitori di modelli, proprietà dei contenuti prodotti, regime di responsabilità: lo studio legale partner tratta questi argomenti al fianco dei nostri team, senza che tu debba coordinare due fornitori.
Monitoraggio normativo e mantenimento in conformità
Il quadro si muove: il Digital Omnibus ha ridistribuito le scadenze a luglio 2026, e le norme armonizzate europee arrivano a ondate. Noi seguiamo queste evoluzioni e adattiamo la tua roadmap e i tuoi sistemi, piuttosto che lasciarti scoprire un ritardo.
[Il nostro metodo]
Il nostro metodo per portare i tuoi sistemi di IA alla conformità
INQUADRAMENTO
Fase 01
Inquadramento e perimetro
Fase 01
Inquadramento e perimetro
Un workshop riunisce il DSI, il DPO, la direzione legale e le funzioni aziendali per definire il perimetro dell'audit, le tue scadenze specifiche e i sistemi già noti. Qui stabiliamo cosa la missione deve produrre e per quale decisione.
CARTOGRAFIA
Fase 02
Censimento dei sistemi in servizio
Fase 02
Censimento dei sistemi in servizio
Censiamo ciò che è realmente in esecuzione: sviluppi interni, componenti AI integrate nei tuoi software di mercato, chiamate a modelli esterni e strumenti adottati dai team al di fuori del circuito del DSI. Ogni elemento è descritto dal suo utilizzo reale, non dal suo nome commerciale.
QUALIFICAZIONE
Fase 03
Livello di rischio e ruolo
Fase 03
Livello di rischio e ruolo
Per ogni sistema, determiniamo il suo livello ai sensi del regolamento e il tuo ruolo: fornitore, implementatore, importatore o distributore. È questa qualificazione che stabilisce i tuoi obblighi e le tue scadenze, e spesso cambia più di quanto si creda, in particolare quando un prodotto è costruito sull'API di un modello.
PIANO D'AZIONE
Fase 04
Analisi delle lacune e roadmap
Fase 04
Analisi delle lacune e roadmap
Produciamo un rapporto sulle lacune per sistema e una roadmap ordinata per scadenza normativa e per esposizione reale: prima la trasparenza, poiché è già esigibile, poi l'alto rischio, nel tempo che la proroga di dicembre 2027 concede.
IMPLEMENTAZIONE
Fase 05
Messa in conformità e deliverable
Fase 05
Messa in conformità e deliverable
Implementiamo le misure tecniche selezionate e produciamo i deliverable documentali. Ogni sistema esce da questa fase con il suo dossier tecnico, le sue registrazioni e il suo punto di controllo umano in servizio.
PERENNIZZAZIONE
Fase 06
Governance e monitoraggio
Fase 06
Governance e monitoraggio
Un comitato di governance AI prende il testimone, con le sue procedure di revisione ad ogni modifica sostanziale, la formazione dei team e il monitoraggio di un quadro normativo in continua evoluzione.
01/06
[Perché Galadrim?]
Perché affidare la tua conformità AI Act a Galadrim?
AI Engineer, non solo auditor
L'AI Act è innanzitutto un regolamento tecnico: qualità dei dati, tracciabilità, robustezza, cybersicurezza, controllo umano. I nostri 40 AI Engineer costruiscono quotidianamente questi sistemi e correggono ciò che l'audit rileva, invece di limitarsi a registrarlo.
Tecnico e giuridico sotto un unico interlocutore
Lo studio legale partner gestisce la qualificazione, i contratti e la responsabilità a fianco dei nostri team. Mantieni un unico interlocutore Galadrim e nessuno deve arbitrare tra due fornitori di servizi.
L'esperienza in ambienti vincolati
I nostri team implementano sistemi AI in produzione nel settore sanitario, bancario, assicurativo, industriale e della difesa, dove la tracciabilità e la localizzazione dei dati sono vincolate fin dalla progettazione. I nostri ingegneri cybersicurezza intervengono sulle misure richieste dal regolamento.
Una conformità che non blocca la tua roadmap
La roadmap è ordinata per scadenza e per esposizione reale, e viene gestita in parallelo ai tuoi sviluppi. Le misure tecniche si aggiungono ai tuoi sistemi esistenti: non ti chiediamo di fermarli.
[Realizzazioni]
Sistemi AI implementati dove il vincolo precede il codice
SanitàUrgo Médical
Un ausilio alla decisione clinica in cui ogni risposta cita la sua fonte
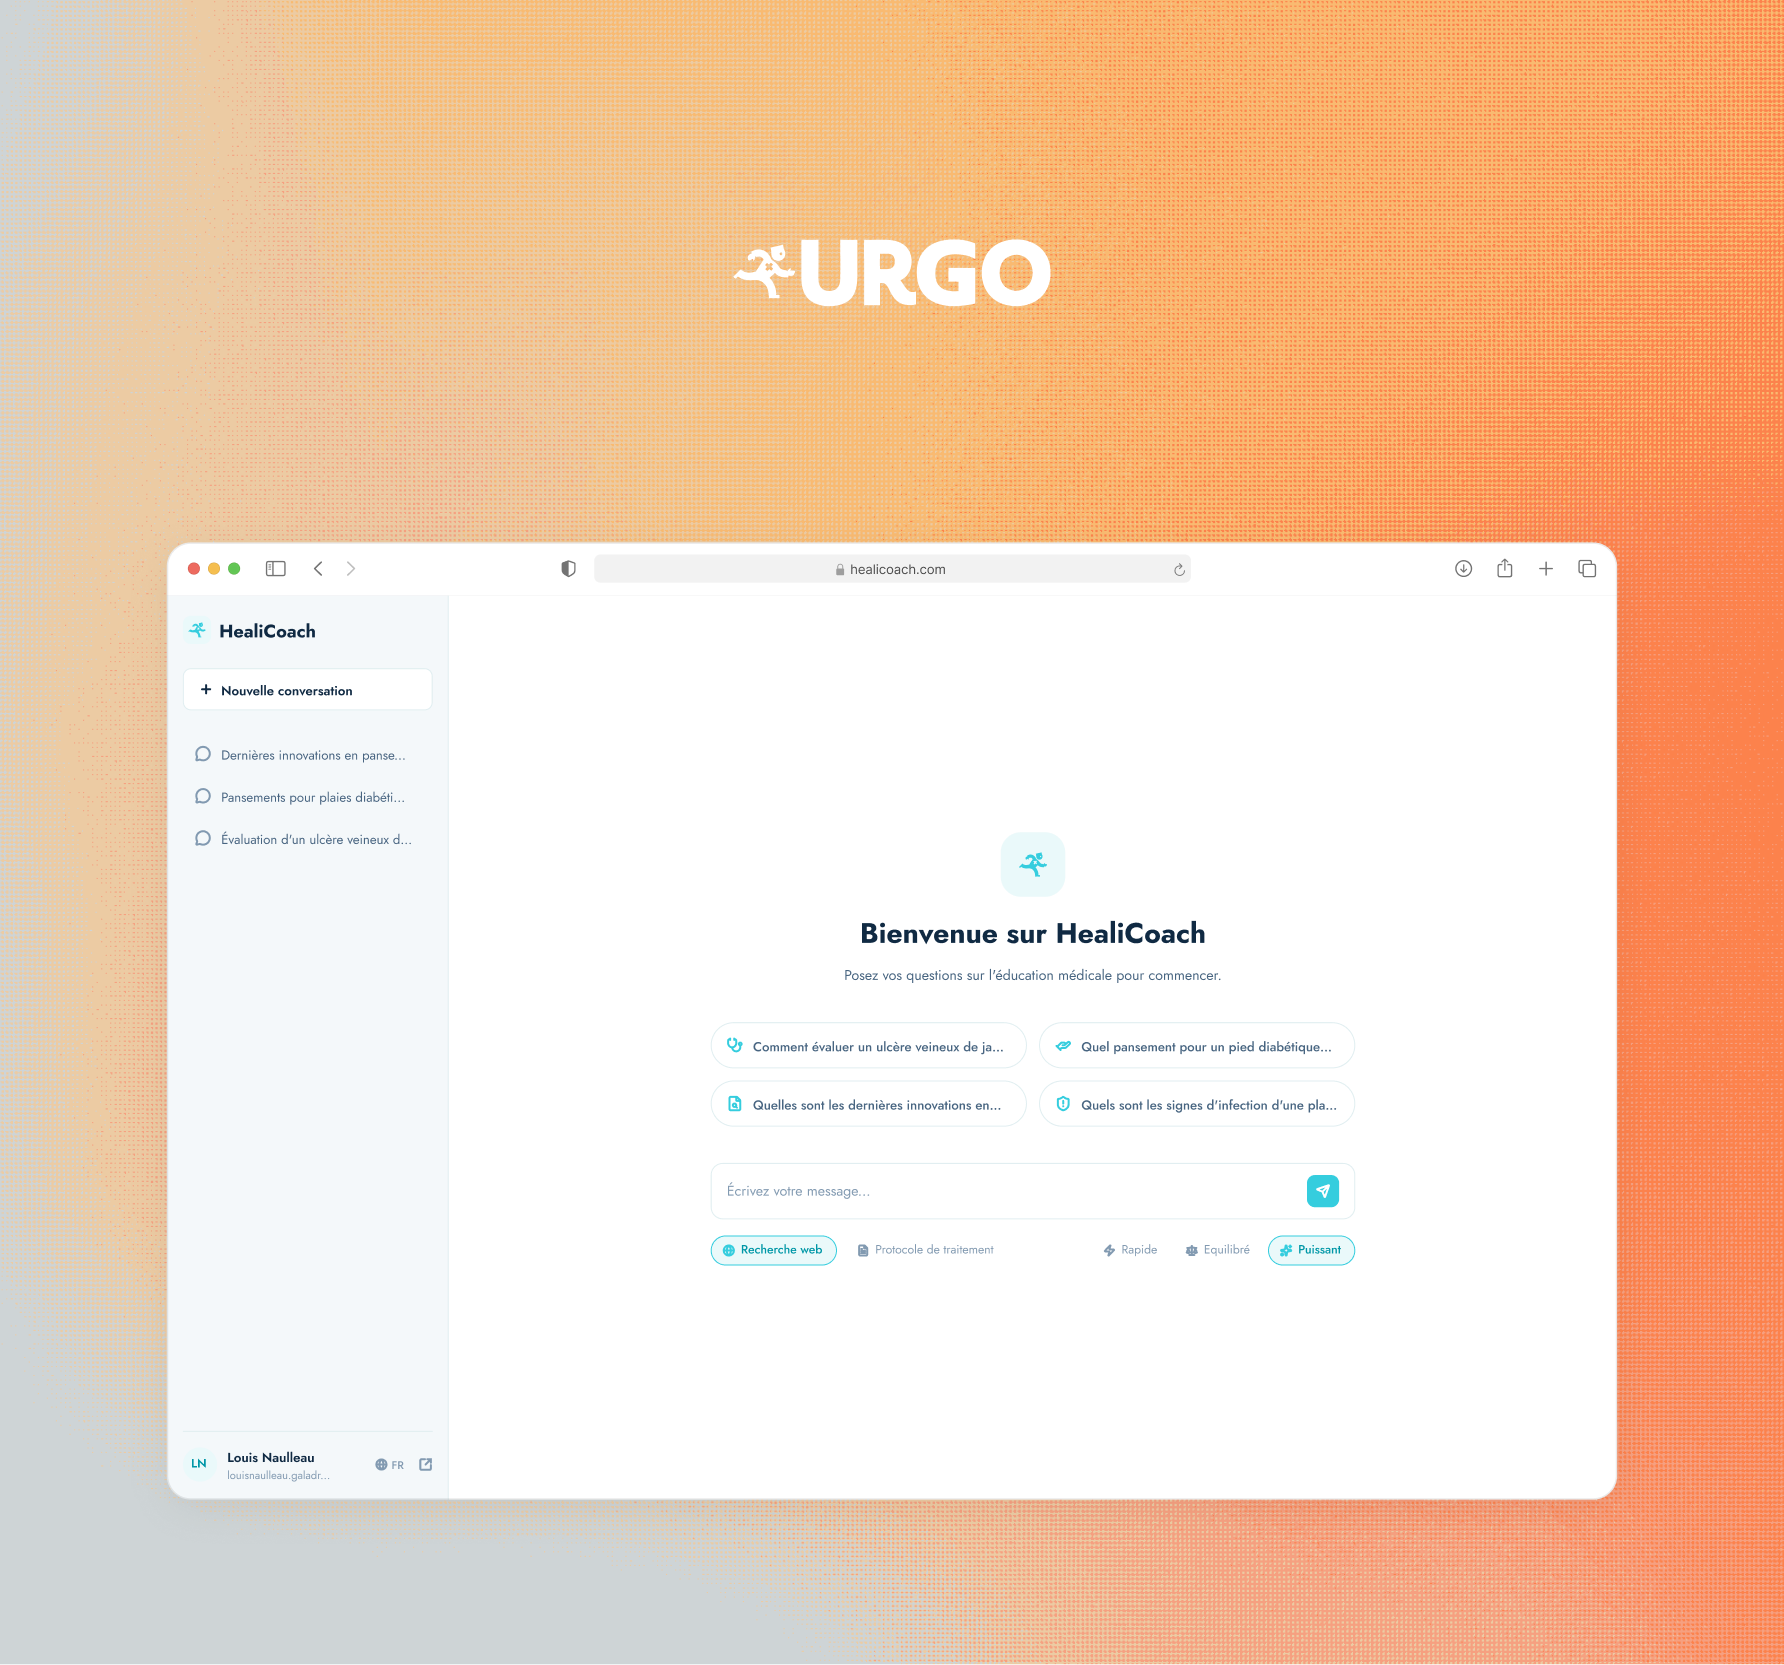
Urgo Médical, specialista nella cura delle ferite, desiderava offrire agli infermieri un ausilio decisionale basato sul suo corpus proprietario. Galadrim ha sviluppato Med-ed GPT, un agente conversazionale integrato nell'applicazione Healico: guida l'identificazione di una ferita e la raccomandazione di cura, e ogni risposta rimanda alla fonte da cui è tratta. L'ausilio alla decisione in ambito sanitario rientra tra i settori più regolamentati - la tracciabilità delle fonti e il ruolo del professionista sanitario nel processo sono stati definiti fin dalla progettazione.
160 000infermieri utenti
300 000ferite documentate
Immobiliare commercialeMercialys
Implementare la governance AI di un attore quotato prima del deployment
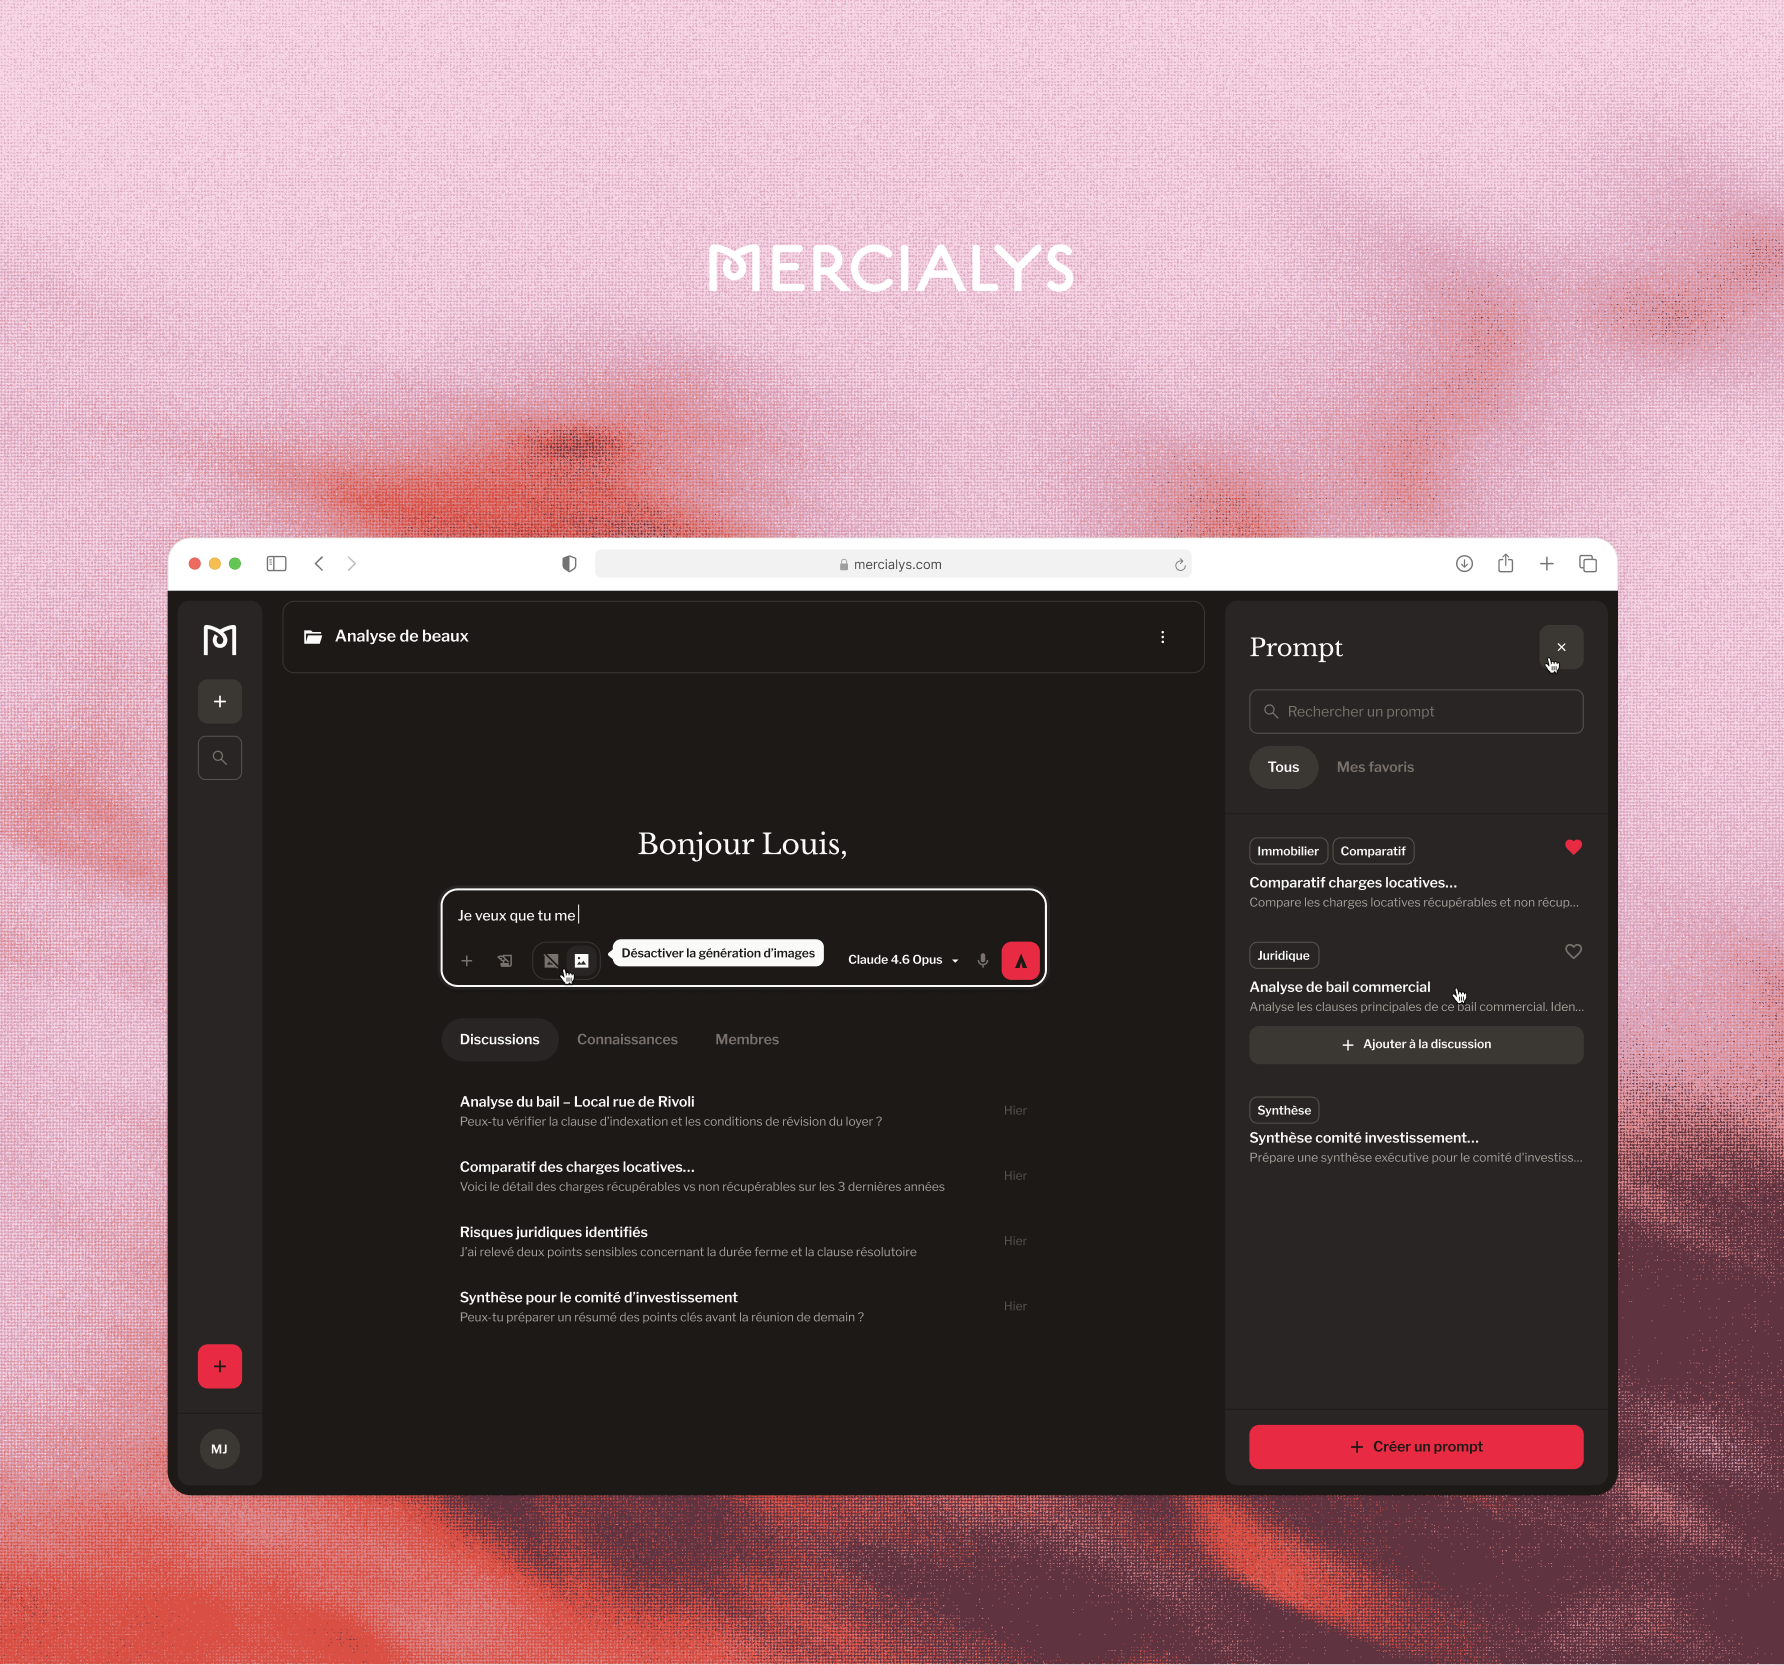
Mercialys voleva definire la sua strategia AI senza moltiplicare sperimentazioni senza seguito. Abbiamo inquadrato l'approccio da inizio a fine: comitato di pilotaggio, roadmap priorizzata per ritorno sull'investimento, poi deployment di quattro soluzioni agentive in sei mesi - analisi dei contratti, chatbot interno, generazione di memo di investimento e monitoraggio automatizzato. Il comitato istituito è la stessa struttura che il regolamento si aspetta da un implementatore: un luogo dove i sistemi sono censiti, arbitrati e revisionati.
180utenti interni
4agenti IA operativi in 6 mesi
DifesaDelia Strat · Ministère des Armées
Eseguire un Large Language Model su dati che non escono
Delia Strat pubblica software destinati agli attori della Difesa, incluso il Ministère des Armées, e desiderava offrire agli analisti dell'intelligence un modo per leggere rapidamente un corpus documentale voluminoso. Galadrim ha sviluppato l'algoritmo che converte questi documenti in grafi relazionali, basandosi su un Large Language Model open source e francese che viene auto-ospitato. Questa è la soluzione che offriamo ogni volta che i dati non possono lasciare un perimetro controllato.
80 %di tempo di analisi guadagnato
7 miliardidi parametri per il Large Language Model
Parlano di noi
[Il nostro team]
I profili che intervengono sulla tua conformità
Una missione AI Act mobilita tre professioni: la consulenza, che censice e qualifica; l'ingegneria AI, che implementa ciò che il regolamento esige dal sistema; e l'infrastruttura, quando i dati non possono uscire dall'Unione.
Benjamin DrighèsPartner e CTO Data & IA
Ex consigliere strategico presso l'Autorité des marchés financiers e ingegnere del Corps des Mines, conosce dall'interno le organizzazioni dove ogni decisione deve rimanere giustificabile, e arbitra le scelte architetturali dei progetti AI di Galadrim.
Pierre-Antoine DornicHead of GenAI
Mappa i casi d'uso AI delle direzioni e li priorizza, in workshop con i comitati di direzione – lo stesso esercizio con cui inizia un censimento di conformità.
Lucien MaillardPrincipal AI Strategy Consultant
Inquadra i progetti AI con le direzioni clienti, censice con i team i sistemi realmente in servizio e qualifica ciò che i dati disponibili permettono di costruire.
Quentin MassonnatAI Team Lead
Progetta l'architettura dei sistemi AI dei nostri clienti, inclusa la registrazione delle decisioni e il punto di controllo umano, e supervisiona gli sviluppi fino alla messa in produzione.
Surya AmbroseHead of Engineering
Engineering Manager per quattro anni e mezzo in una FinTech regolata dall'AMF, struttura le pratiche di ingegneria di Galadrim: test, tracciabilità delle consegne e documentazione, esattamente ciò di cui si alimenta un dossier tecnico.
Côme LassaratIngegnere IA e Infrastruttura
Costruisce le fondamenta dati e le architetture di hosting - connettori, data warehouse, migrazioni - e implementa i modelli auto-ospitati quando i dati non possono uscire dall'Unione.
Galadrim censice i tuoi sistemi d'IA, li qualifica ai sensi dell'AI Act e ne gestisce la messa in conformità.
Molto probabilmente. Il regolamento si rivolge a qualsiasi fornitore, implementatore, importatore o distributore di sistemi AI nell'Unione, e si applica anche alle organizzazioni stabilite fuori dall'Unione, purché il risultato prodotto sia utilizzato lì. Se utilizzi uno strumento di selezione delle candidature, un sistema di scoring, un chatbot per i clienti, un copilota interno o un generatore di contenuti, o se i tuoi team chiamano ChatGPT, Claude o Mistral nel loro lavoro, sei un implementatore ai sensi del regolamento.
Le pratiche vietate e la alfabetizzazione AI si applicano dal 2 febbraio 2025, gli obblighi dei modelli a uso generale dal 2 agosto 2025, e gli obblighi di trasparenza dell'articolo 50 - dichiarare che un interlocutore è una macchina, marcare i contenuti generati, segnalare un deepfake - dal 2 agosto 2026. Il Digital Omnibus, entrato in vigore il 27 luglio 2026, ha invece posticipato gli obblighi dei sistemi ad alto rischio dell'allegato III al 2 dicembre 2027, e al 2 agosto 2028 per l'AI integrata in un prodotto già regolamentato.
Cambia il calendario, non il carico. Un censimento completo, la qualificazione di ogni sistema e il recupero della documentazione richiedono diversi mesi, e le due nuove date sono fisse: il Parlamento e il Consiglio hanno escluso l'avvio condizionato alla pubblicazione delle norme armonizzate proposte dalla Commissione. Gli obblighi di trasparenza, invece, sono esigibili da subito.
Il fornitore sviluppa un sistema di IA e lo immette sul mercato; l'implementatore lo utilizza in un contesto professionale senza averlo sviluppato. Un'azienda che costruisce un prodotto sull'API di un modello passa da implementatore a fornitore nel momento in cui commercializza un sistema distinto sotto il suo nome. Questa qualificazione è centrale: è essa che determina l'estensione dei tuoi obblighi.
L'allegato III elenca otto settori: biometria, infrastrutture critiche, istruzione e formazione professionale, occupazione e gestione dei lavoratori, accesso ai servizi essenziali – credito, assicurazione, assistenza sociale, soccorso –, repressione, migrazione e controllo delle frontiere, amministrazione della giustizia e processi democratici. Un sistema rientrante nell'allegato III può essere escluso dall'alto rischio, ma la valutazione deve essere motivata e registrata nella base europea.
Per un'organizzazione che identifica da due a cinque sistemi ad alto rischio, calcola da quattro a sette mesi tra l'inquadramento e la conformità documentata. Il termine si allunga quando gli usi al di fuori del circuito della DSI sono numerosi o quando non esiste alcuna mappatura. Adattiamo il ritmo alle tue scadenze.
Hai un interlocutore unico lato Galadrim, che gestisce la missione. Lo studio partner interviene sulla qualificazione dei ruoli, i contratti con i tuoi fornitori e i tuoi clienti, l'articolazione con il RGPD, la proprietà intellettuale dei contenuti prodotti e il regime di responsabilità, in coordinamento con i nostri team tecnici. Non hai due fornitori di servizi da orchestrare.
Tre massimali, calcolati sull'importo più elevato dei due: 35 M€ o 7 % del fatturato mondiale per le pratiche vietate, 15 M€ o 3 % per le altre infrazioni – inclusa la trasparenza –, e 7,5 M€ o 1 % per informazioni inesatte fornite alle autorità. Massimali ridotti si applicano alle PMI e alle piccole imprese di medie dimensioni.
L'AI Act non lo impone in quanto tale: sono il RGPD e, se del caso, la tua regolamentazione settoriale a inquadrare la localizzazione. In pratica la questione si pone non appena un modello esterno elabora dati personali o sensibili. A seconda dei casi, anonimizziamo a monte della chiamata, ospitiamo nell'Unione, o distribuiamo un modello open source auto-ospitato – questo è quello che abbiamo fatto per il Ministère des Armées.
[Contattaci]
Realizziamo insieme il tuo progetto
Lavoriamo con ogni tipo di cliente, in tutti i settori di attività. Che tu sia un imprenditore o diriga una grande organizzazione, un team su misura risponderà alle tue esigenze.
Più di 800 aziende si sono affidate a noi per creare i loro prodotti web, mobile e AI