[Tech- und KI-Partner]

Erhöhen Sie das Sicherheitsniveau Ihrer Anwendungen und Ihrer Infrastrukturen

Galadrim auditiert Ihren Code und Ihre Infrastruktur, testet Ihre Abwehrmechanismen unter realen Bedingungen und übergibt Ihnen dann einen priorisierten Korrekturplan, der in Wiederherstellungszeit beziffert ist.
Ihre behobenen Schwachstellen, bestätigt durch ein Gegen-Audit-Bericht
150+ Sicherheitsaudits und Penetrationstests durchgeführt
5 Anwendungs-Sicherheitsingenieure, unterstützt von 140+ Senior Tech-Profilen
Zwei Galadrim Berater bei einer Überprüfung an einem Laptop
+800 Organisationen vertrauen uns ihre Tech- und IA-Projekte an
Zwei Galadrim Ingenieure bei einer Code-Überprüfung
Code, Cloud-Konfigurationen und Angriffsmethoden entwickeln sich ständig weiter, und selbst die sorgfältigst entwickelten Anwendungen weisen schliesslich blinde Flecken auf. Um Ihr Sicherheitsniveau kontinuierlich zu verbessern, geht es nicht nur darum, Ihre Schwachstellen durch eine externe Perspektive zu identifizieren, sondern Ihnen auch konkrete und priorisierte Mittel zur Behebung dieser zu geben.
Robin BaraudHead of Cybersecurity
[Unsere Angebote]

Wir messen die tatsächliche Sicherheit Ihrer Anwendungen und Ihrer Infrastruktur, beheben dann die Schwachstellen und bestätigen deren Beseitigung.

Anwendungs-Sicherheitsaudit

Anwendungs-Sicherheitsaudit

Analyse Ihres Codes und dessen Konfiguration: Authentifizierung, Zugriffsrechte, Datenexposition, Geheimnisse und Abhängigkeiten. Mit oder ohne Zugriff auf den Quellcode, gemäss Ihrer Wahl.
Penetrationstest

Penetrationstest

Kontrollierter Angriff auf Ihre Webanwendung, Ihre APIs, Ihre mobile Anwendung oder Ihr Netzwerk, in einem mit Ihnen abgestimmten Umfang. Jede ausgenutzte Schwachstelle wird mit einem Nachweis ihrer Auswirkungen versehen.
Cloud-Infrastruktur-Audit

Cloud-Infrastruktur-Audit

Überprüfung der Architektur und Konfiguration Ihrer Cloud-Umgebungen. Sie umfasst Identitäten, Netzwerksegmentierung, Verschlüsselung und Härtung, gemäss den CIS Benchmarks.
Behebung und Gegen-Audit

Behebung und Gegen-Audit

Behebung der Schwachstellen durch Ihre oder unsere Teams, gefolgt von einem Gegen-Audit, der deren Beseitigung überprüft und schriftlich bestätigt.
Kontinuierlicher Schutz und Incident Response

Kontinuierlicher Schutz und Incident Response

Anwendungs-Firewall, betrieben von unseren Teams, mit regelmässigem Bericht über Ihre Exposition.
[Notre accompagnement]

Unsere Methode zur Messung und Behebung Ihrer Schwachstellen

  • Definition
    Schritt 01

    Definition

    Wir legen mit Ihnen den Umfang, den Zugriffsmodus und den Zeitplan fest, bevor jegliche Unterzeichnung erfolgt.
  • Audit
    Schritt 02

    Code-Audit und Penetrationstest

    Wir führen beide Teile parallel durch, von Auditoren, die nicht zu den Teams gehören, welche die Anwendung erstellt haben, und melden Ihnen die Schwachstellen im Verlauf des Audits.
  • Berichte
    Schritt 03

    Auditberichte

    Wir beschreiben jede Schwachstelle, klassifizieren sie gemäss dem CVSS-Standard und versehen sie mit einem geschätzten Korrekturzeitaufwand.
  • Präsentation der Ergebnisse
    Schritt 04

    Präsentation der Ergebnisse

    Wir präsentieren die Ergebnisse Ihren technischen Teams und Ihrer Geschäftsleitung in einer Verteidigung und übersetzen den Bericht in einen Umsetzungsplan zur Einhaltung der ANSSI-Empfehlungen.
  • Behebung
    Schritt 05

    Behebung und Gegen-Audit

    Ihre oder unsere Teams beheben die Schwachstellen, dann überprüft ein Gegen-Audit deren Beseitigung und bestätigt diese durch einen Bericht.
01/05
[Unser Team]

Anwendungs-Sicherheitsingenieure, unterstützt von den technischen Teams von Galadrim

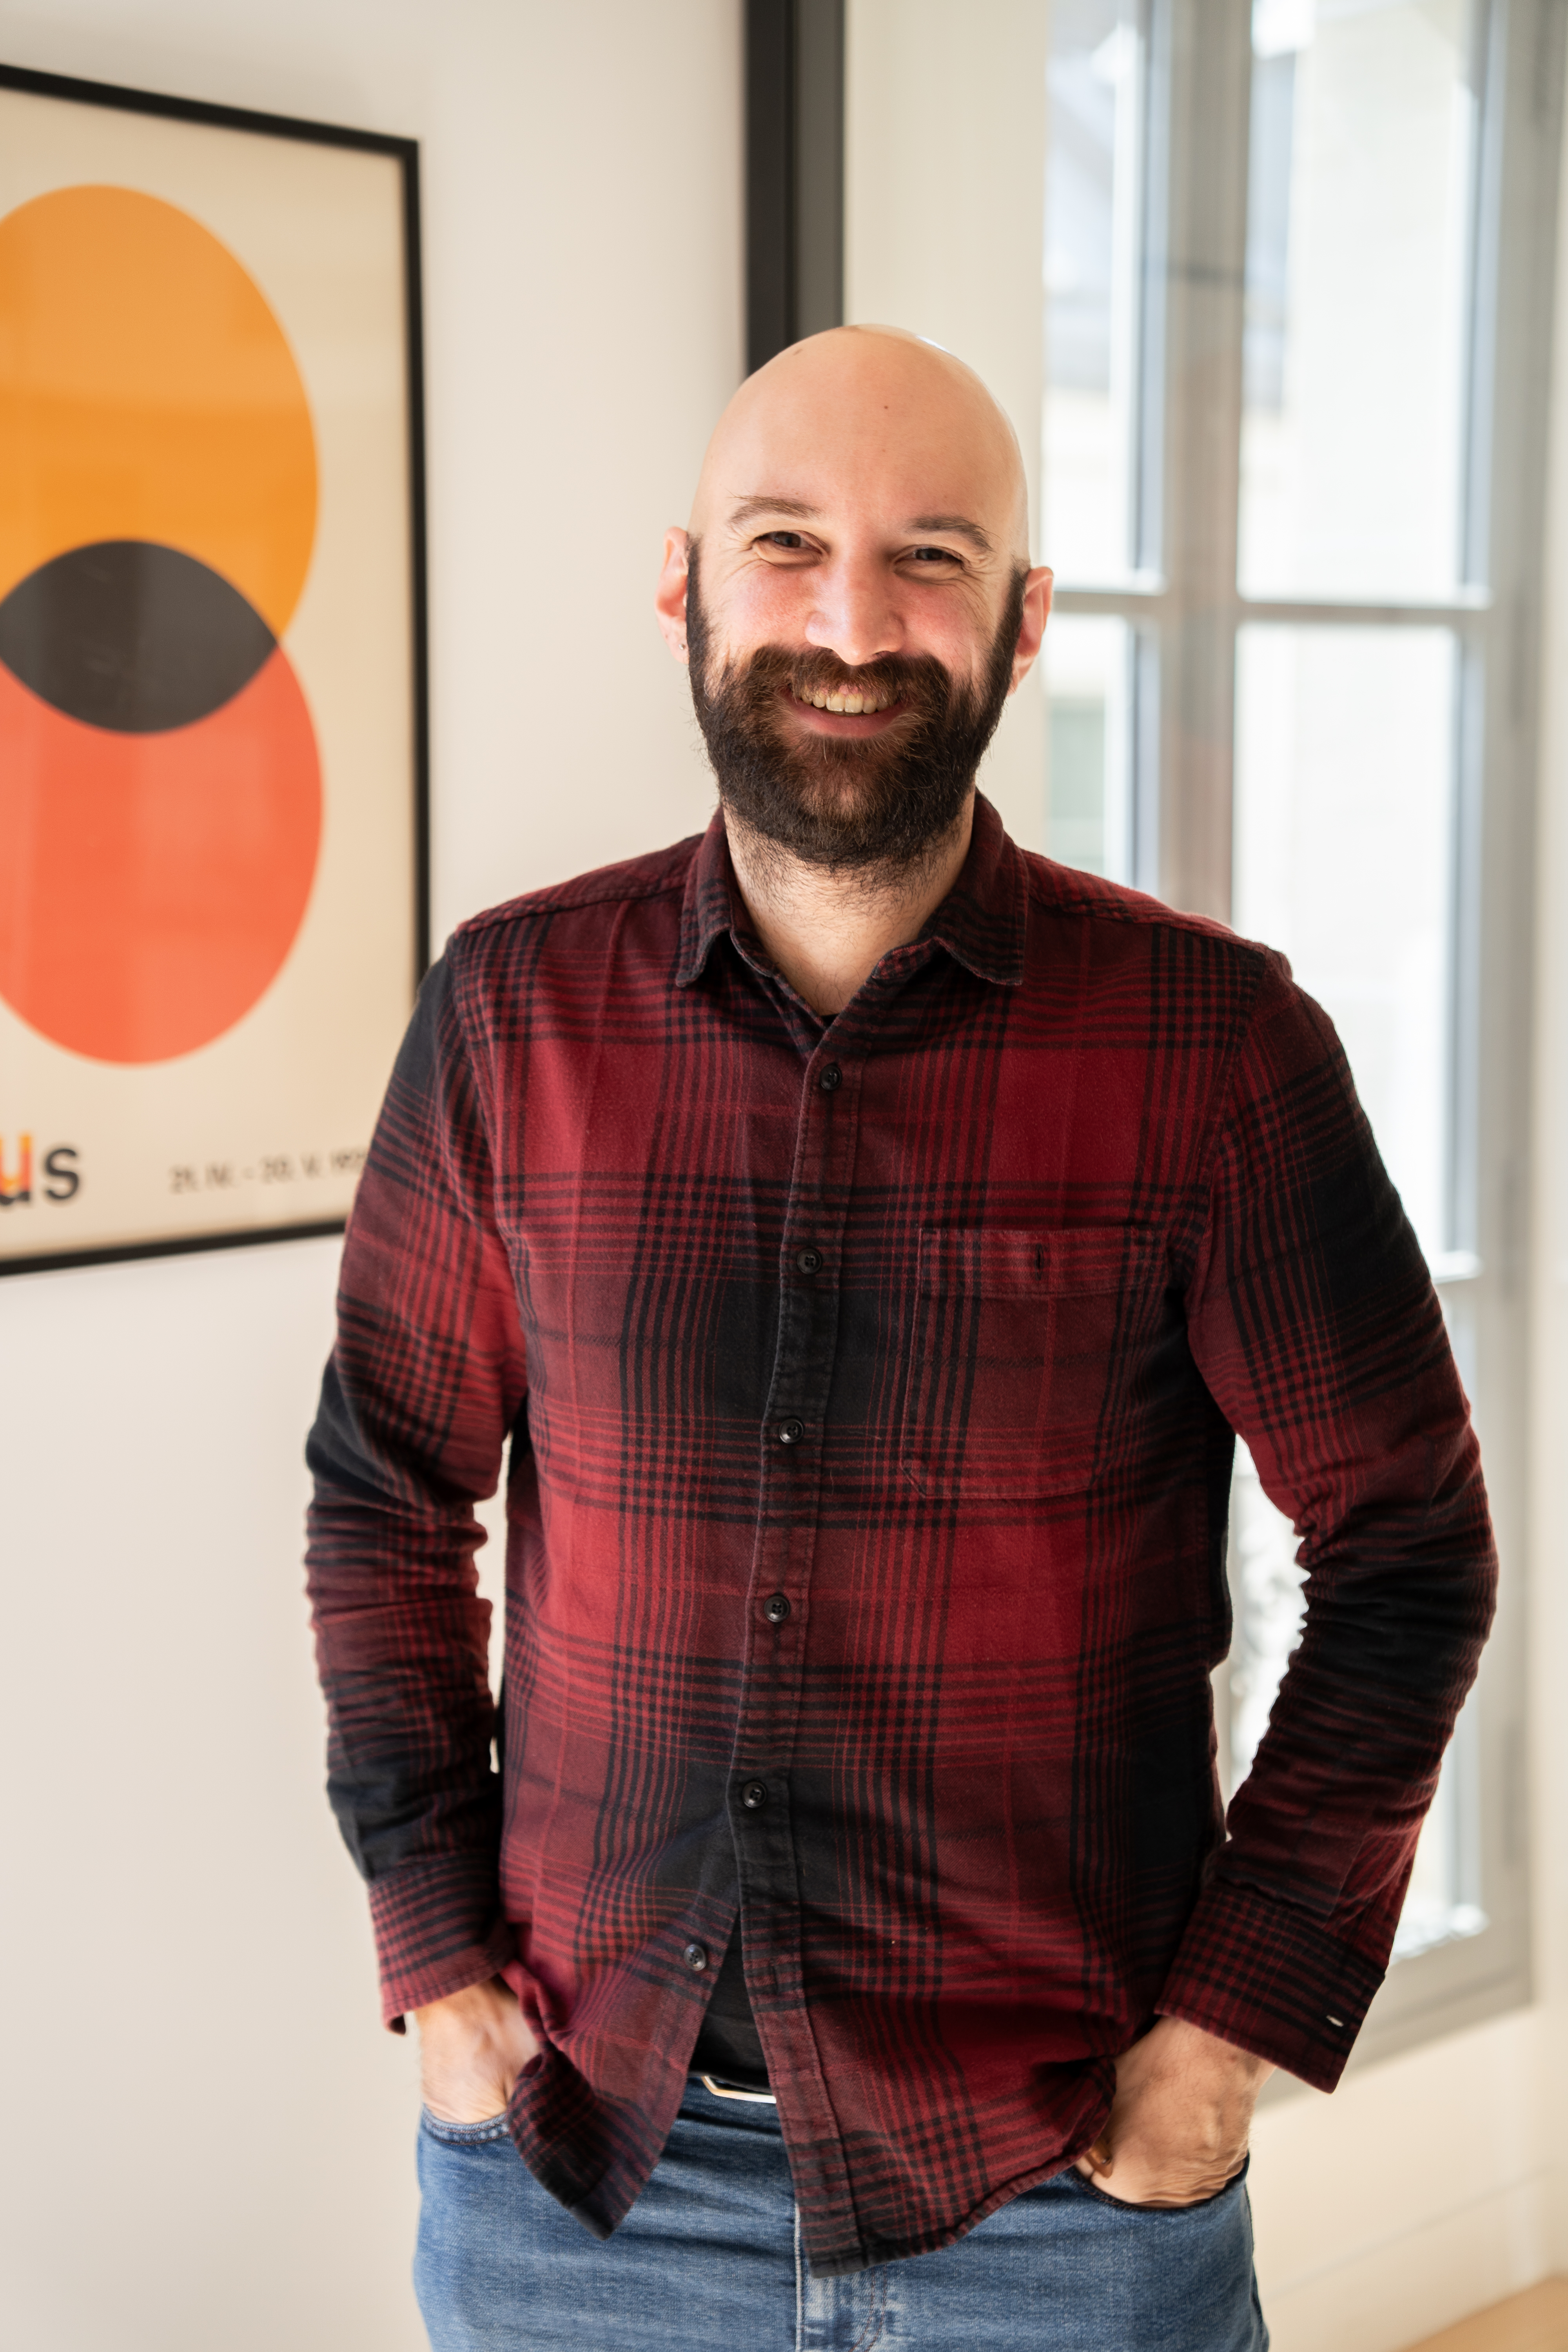
Robin Baraud
Robin Baraud Partner und Head of Cybersecurity
Als ehemaliger Lösungsarchitekt, ausgebildet in Low-Level-Programmierung und Cybersicherheit, verantwortet er das Sicherheitsangebot von Galadrim, leitet jede Mission als Auditverantwortlicher und Korrektur liest die Berichte vor dem Versand.
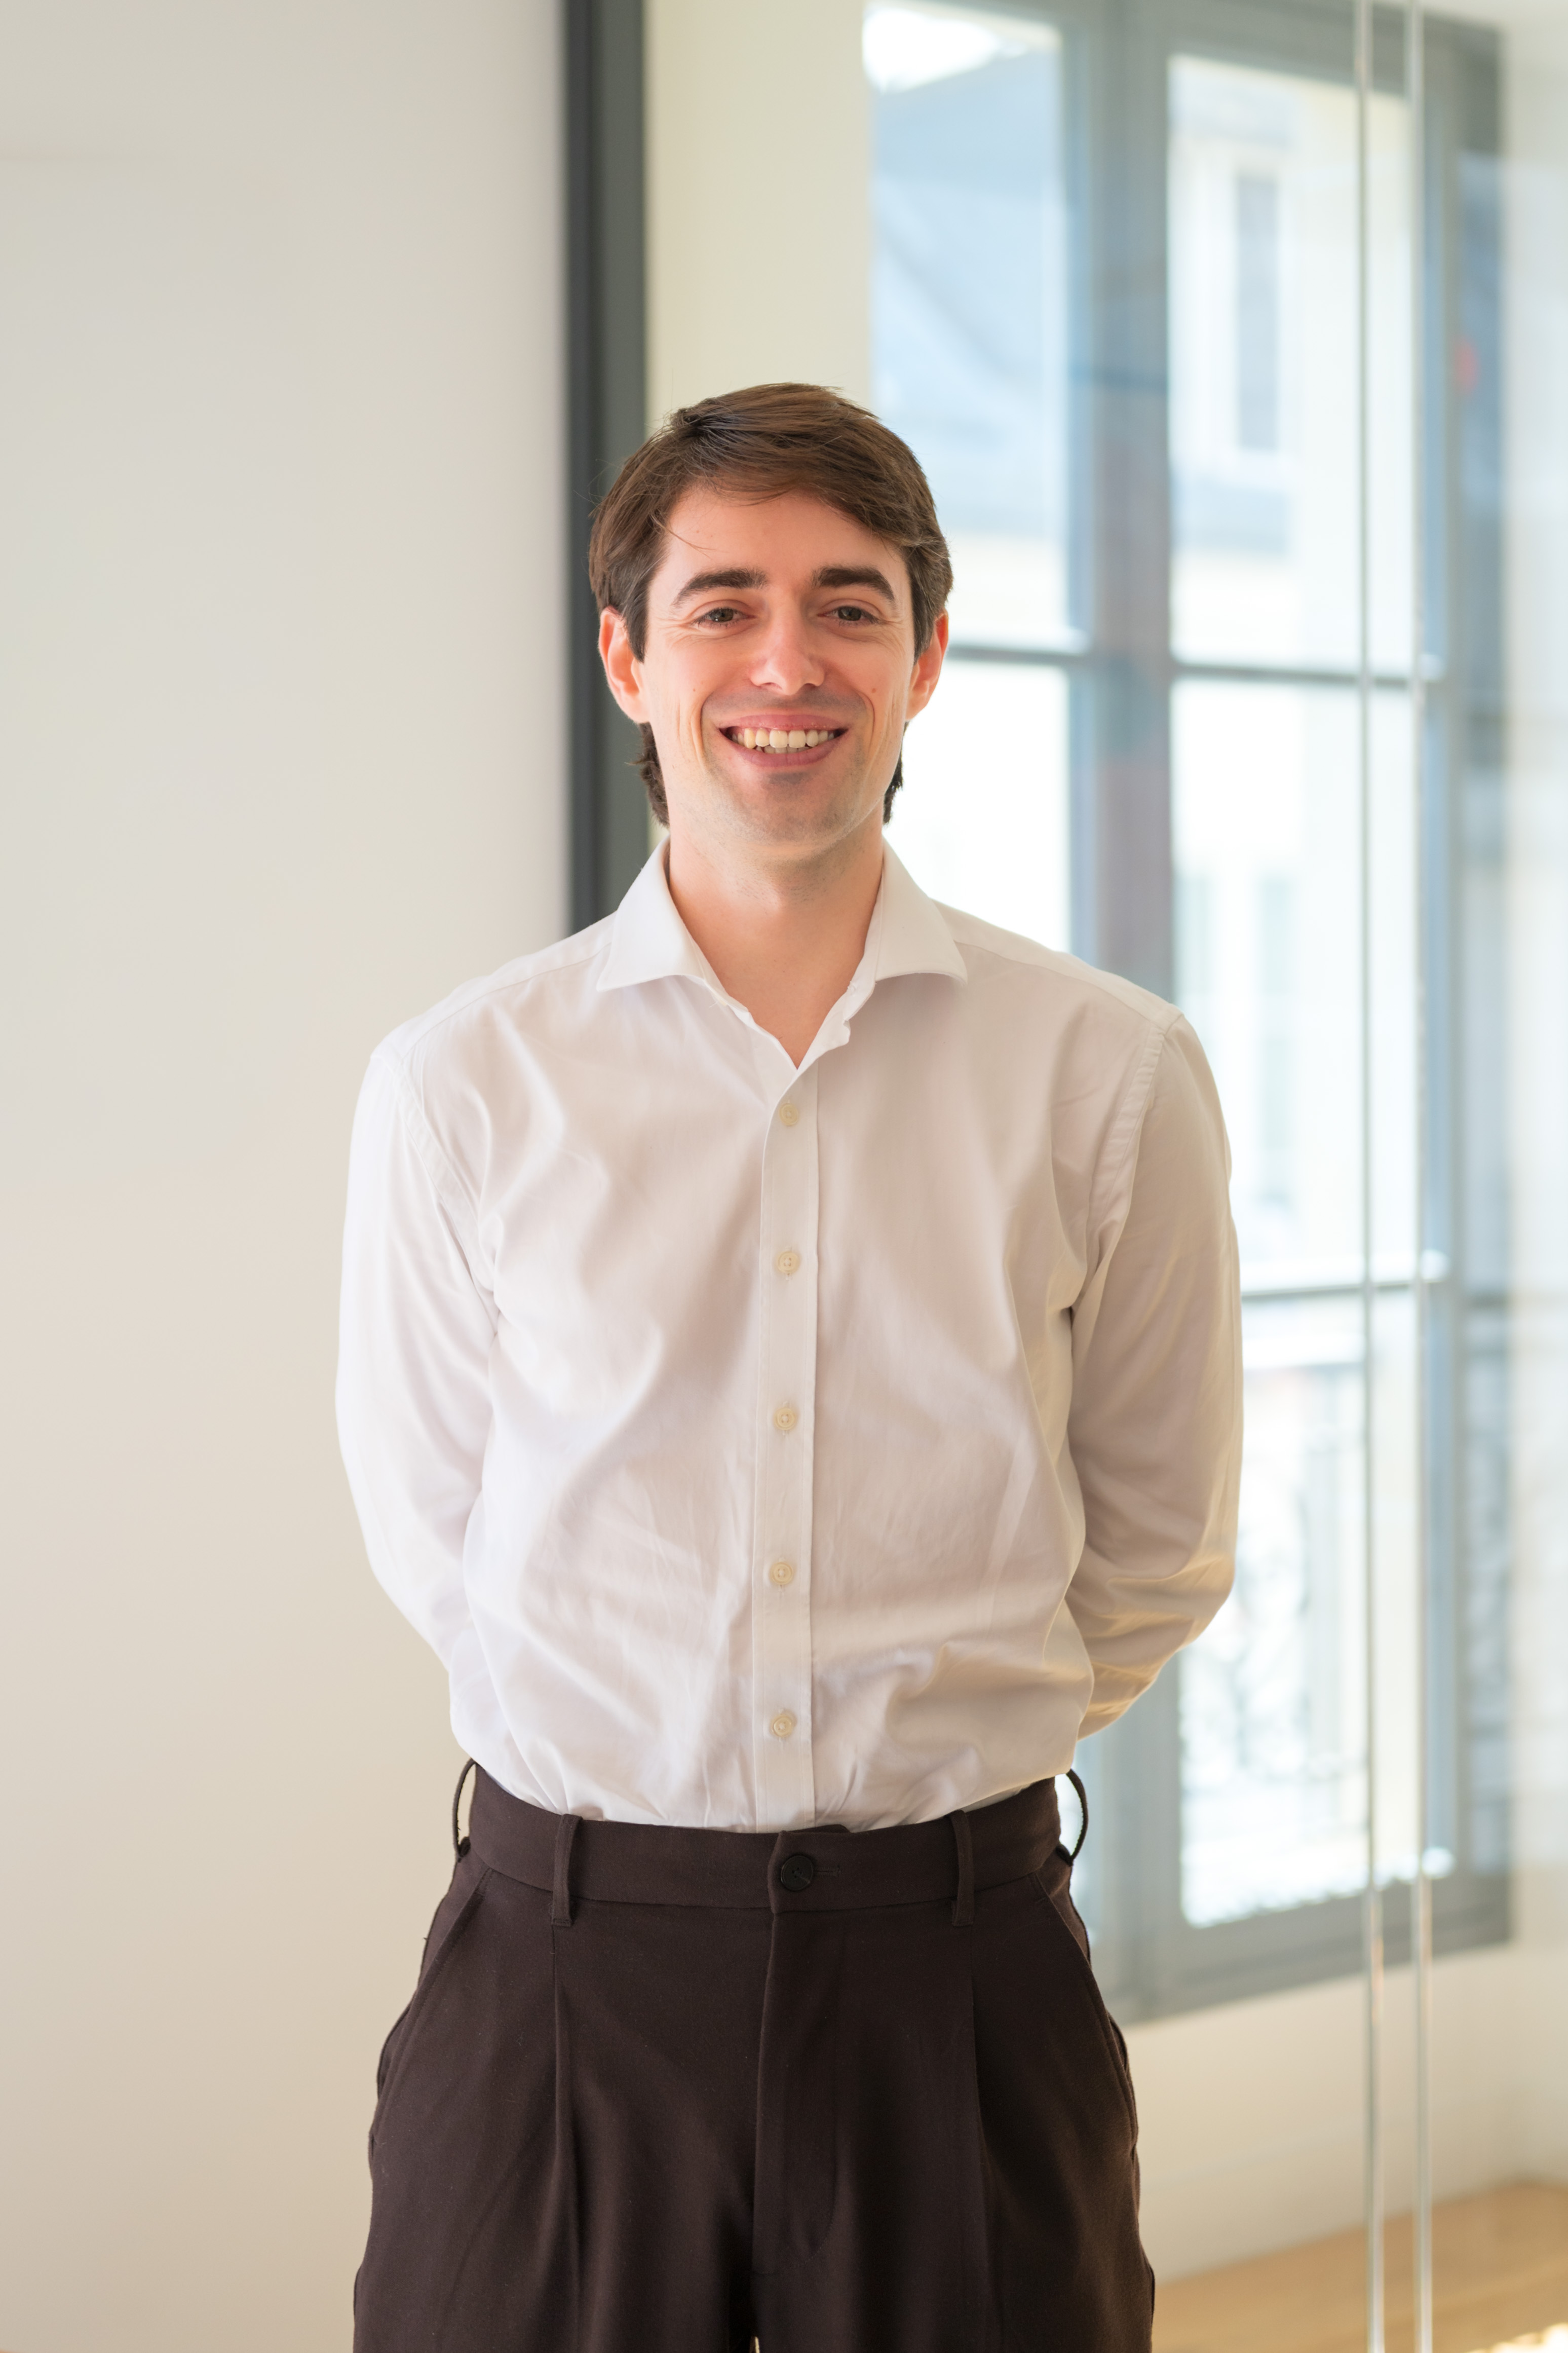
Benjamin Drighès
Benjamin Drighès Partner und CTO Data & IA
Als ehemaliger Berater der Finanzmarktaufsichtsbehörde leitet er den Sicherheitsausschuss von Galadrim und führt Code-Audit-Kampagnen unserer IA-Projekte durch, bis zur Überprüfung der Behebung jeder kritischen Schwachstelle.
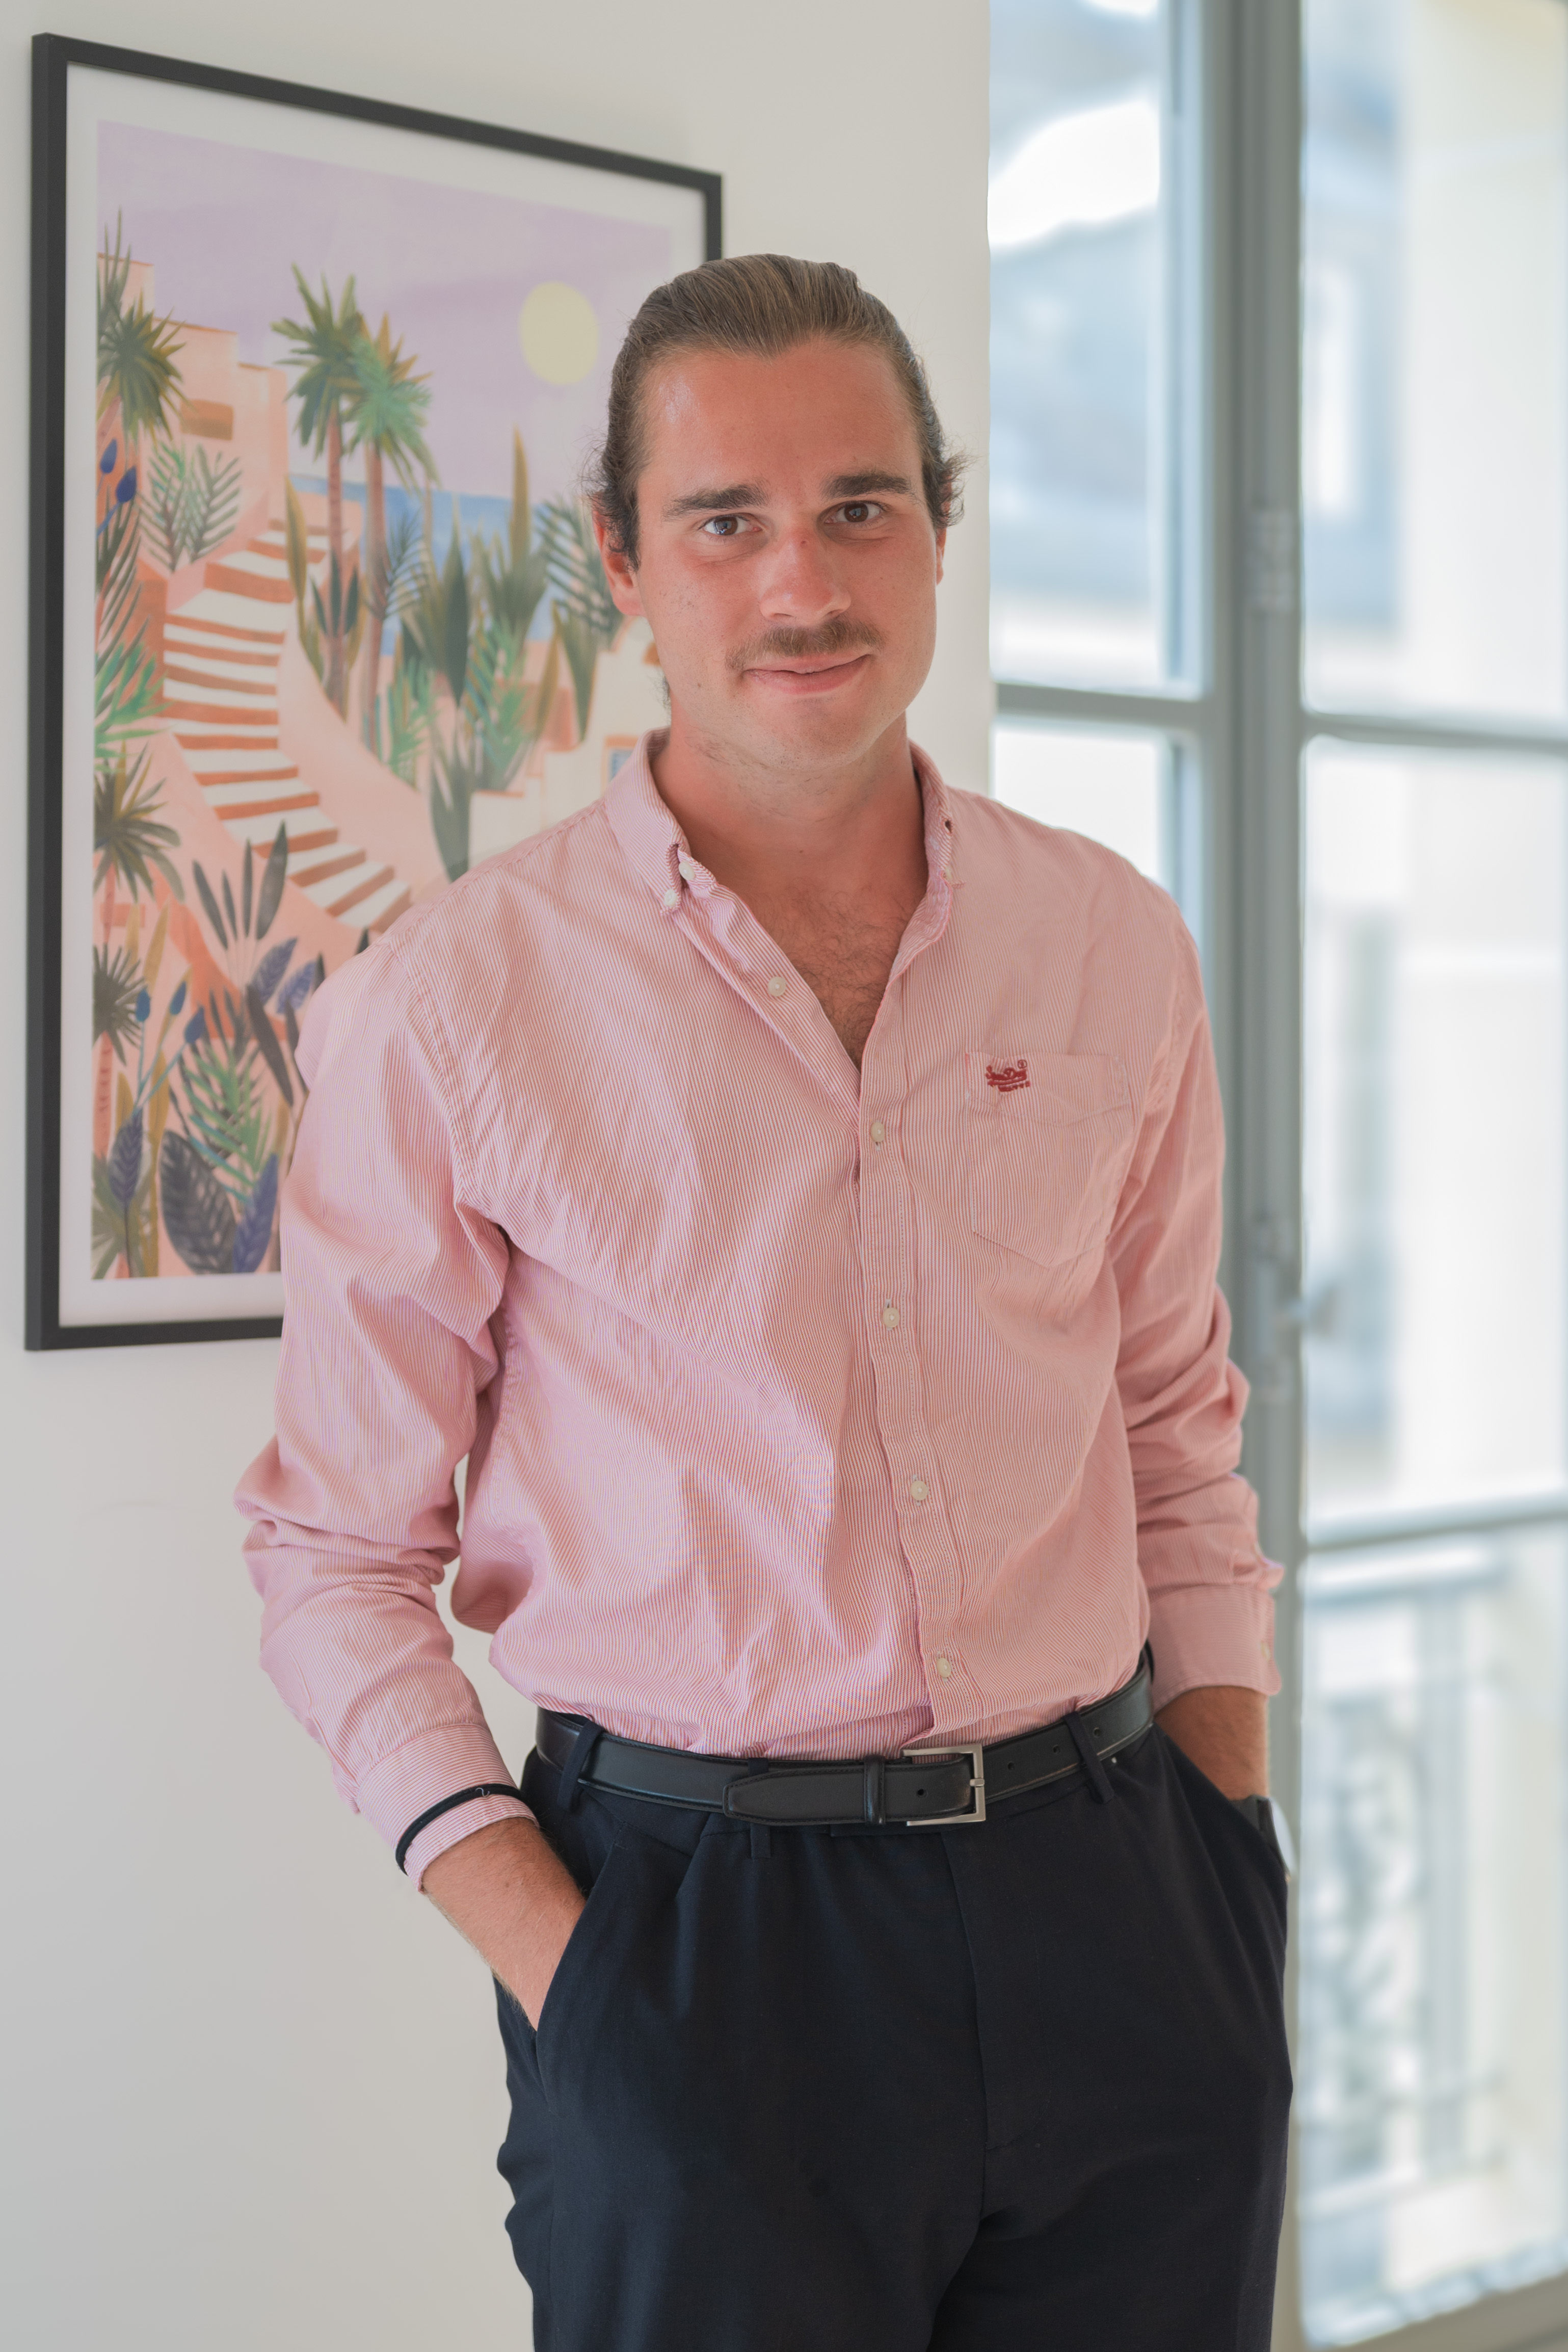
Surya Ambrose
Surya Ambrose Head of Engineering
Als Engineering Manager während viereinhalb Jahren bei einem von der AMF regulierten FinTech, definiert er die Engineering-Standards von Galadrim und regelt den Zugang unserer Teams zu den Umgebungen unserer Kunden.
Baptiste Vilboux
Baptiste Vilboux Lead Developer
Er leitet den ISO 27001 Zertifizierungsprozess von Galadrim, nachdem er über ein Jahr lang die Modernisierung der Legacy-Anwendung einer Vereinigung von 900 Apotheken ohne Betriebsunterbrechung durchgeführt hat.
Julien Schmitt
Julien Schmitt AI Engineer
Als Mitglied des Sicherheitsausschusses von Galadrim arbeitet er an der Verwaltung von Geheimnissen und Zugriffsrechten unserer Projekte.
[Referenzen]

Sie haben uns die Cybersicherheit ihrer sensibelsten Software anvertraut.

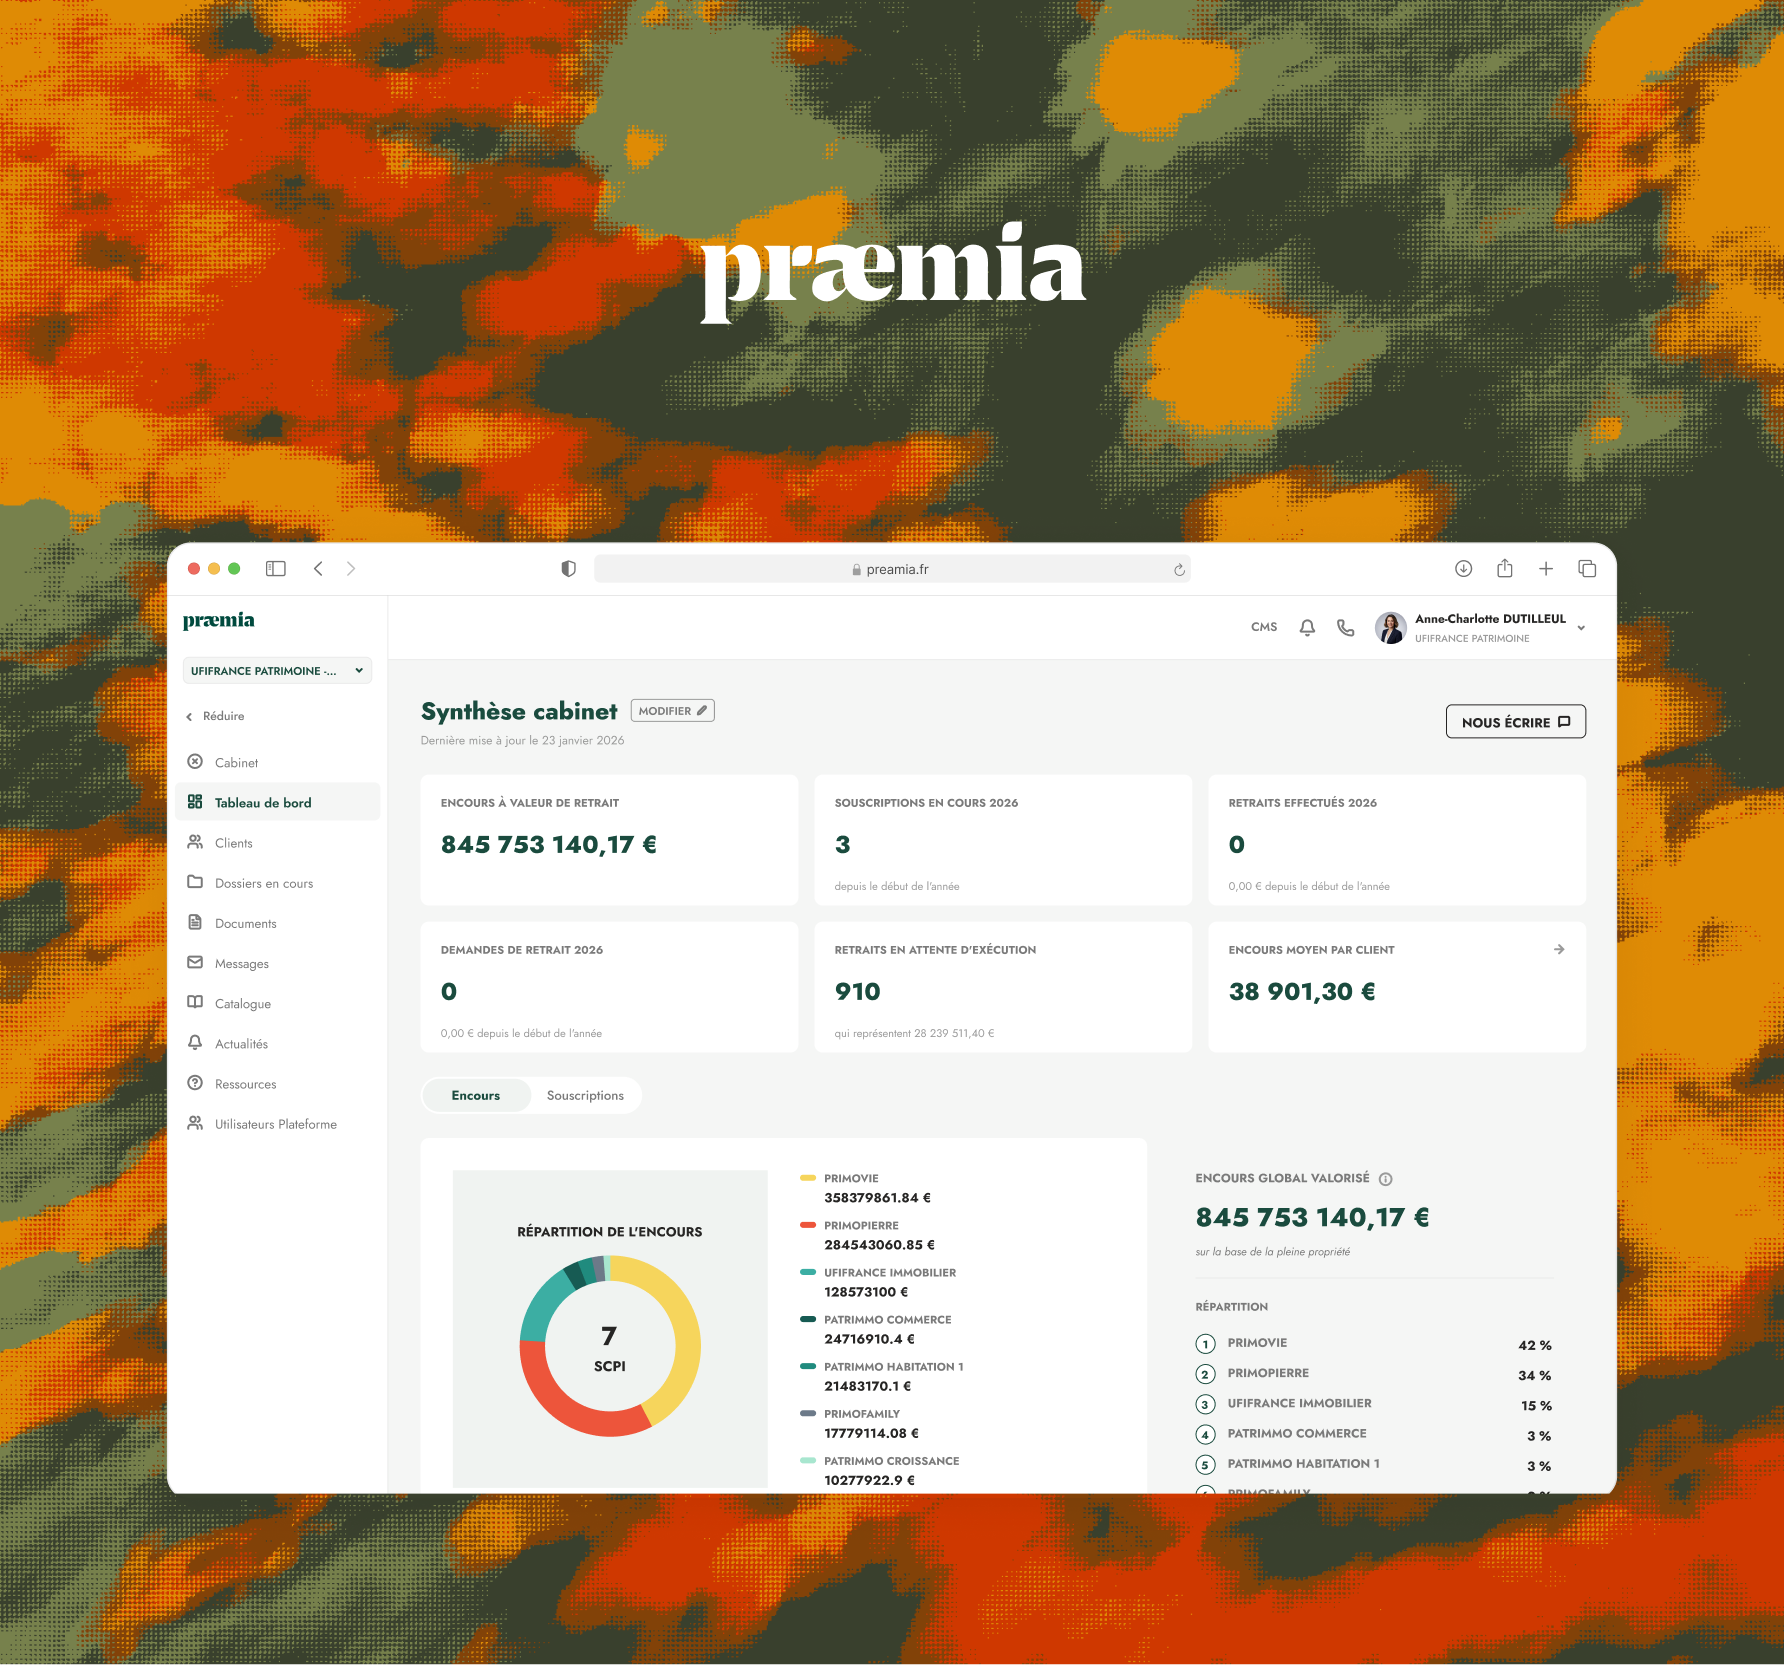
VermögensverwaltungPraemia REIM

Das Extranet eines Verwalters mit 33 Md€ verwaltetem Vermögen durch einen unabhängigen Pentest validieren lassen.

Praemia REIM ermöglicht Vermögensverwaltungsgesellschaften die Überwachung des gesamten Lebenszyklus der SCPI-Investitionen ihrer Kunden, einschliesslich des verwalteten Vermögens, der Zeichnungen, der Besteuerung und der Provisionen. Galadrim hat dieses Extranet konzipiert und entwickelt: Authentifizierung mit mehreren Strategien, einschliesslich Single Sign-On für Unternehmen, serverseitig angewendete Berechtigungen, verschlüsselte Geheimnisse in der Deployment-Kette, vier isolierte Umgebungen. Der Kunde beauftragte eine spezialisierte Firma für einen Penetrationstest und anschliessend ein Gegen-Audit, die das höchste Sicherheitsniveau ihrer Bewertungsmatrix bestätigen.
33 Md€verwaltetes Vermögen
61verwaltete Fonds
Höchstes Niveaubeim Gegen-Audit durch Dritte
Praemia REIM Logo
TelekommunikationIliad

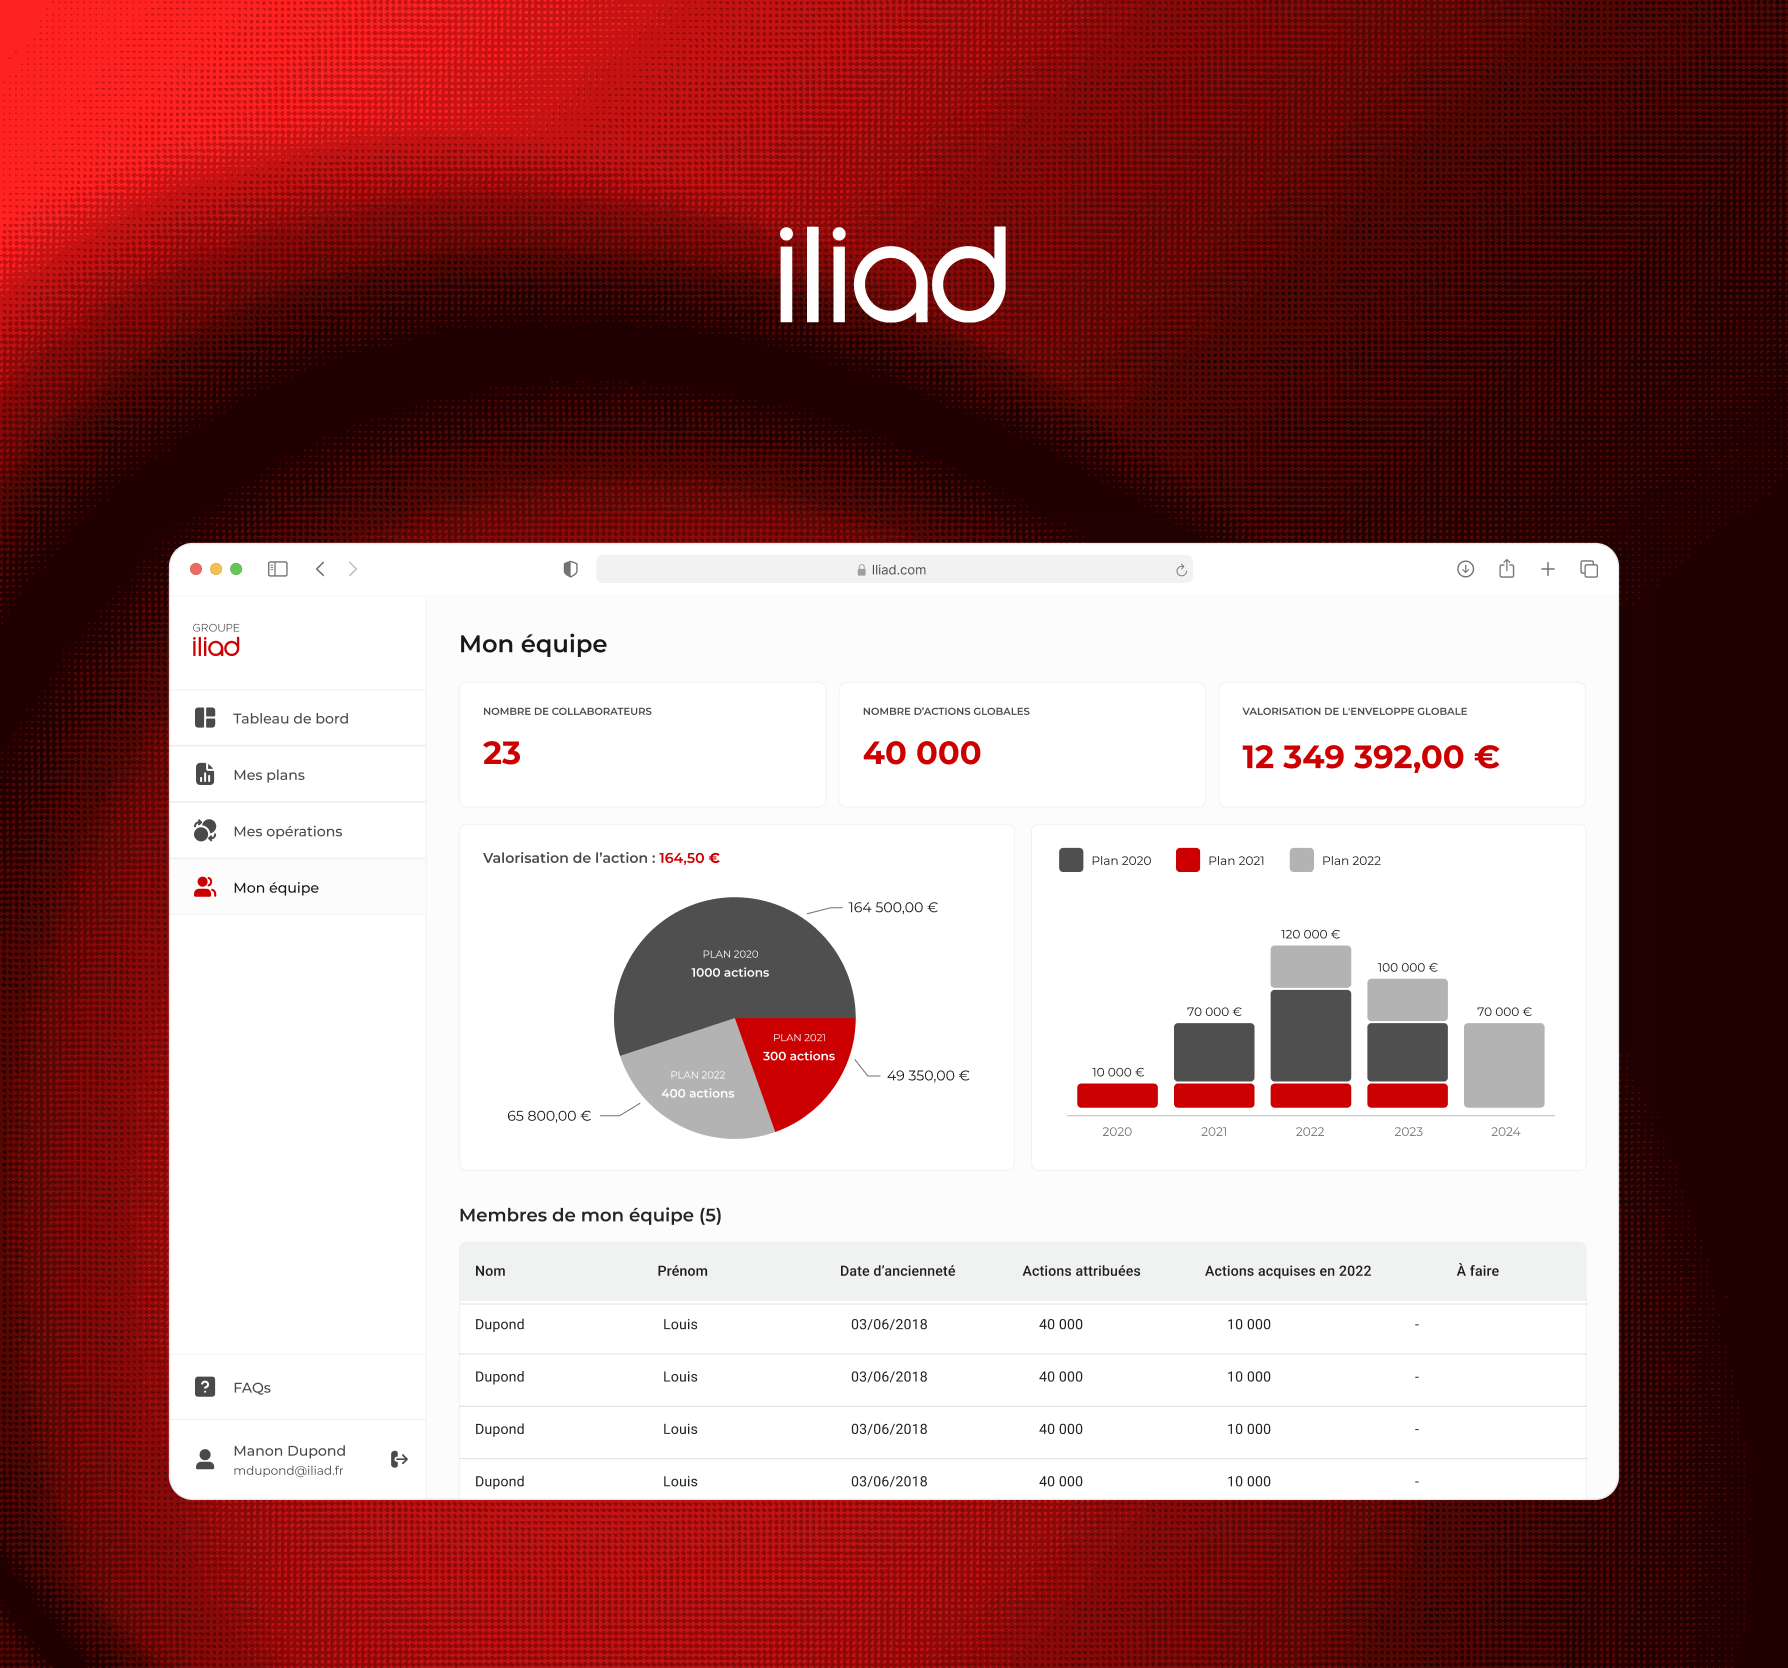
12 000 Mitarbeitern ihre Vergütung und Gratisaktien unter strenger Zugriffskontrolle anzeigen.

Iliad, Eigentümer des Betreibers Free, wollte jedem Mitarbeiter einen Überblick über seine Gesamtvergütung, seine Sozialleistungen und seinen Plan zur Zuteilung von Gratisaktien geben. Galadrim entwickelte die beiden Anwendungen basierend auf einer feingranularen Rollenverwaltung, die festlegt, was jeder Mitarbeiter, Manager und Administrator einsehen kann. Die rechtlichen Dokumente zur Aktienübertragung werden über die Plattform abgewickelt.
12 000Benutzer
+1 MDatenzeilen
2separate Anwendungen
Iliad Logo
ApothekeLeadersanté

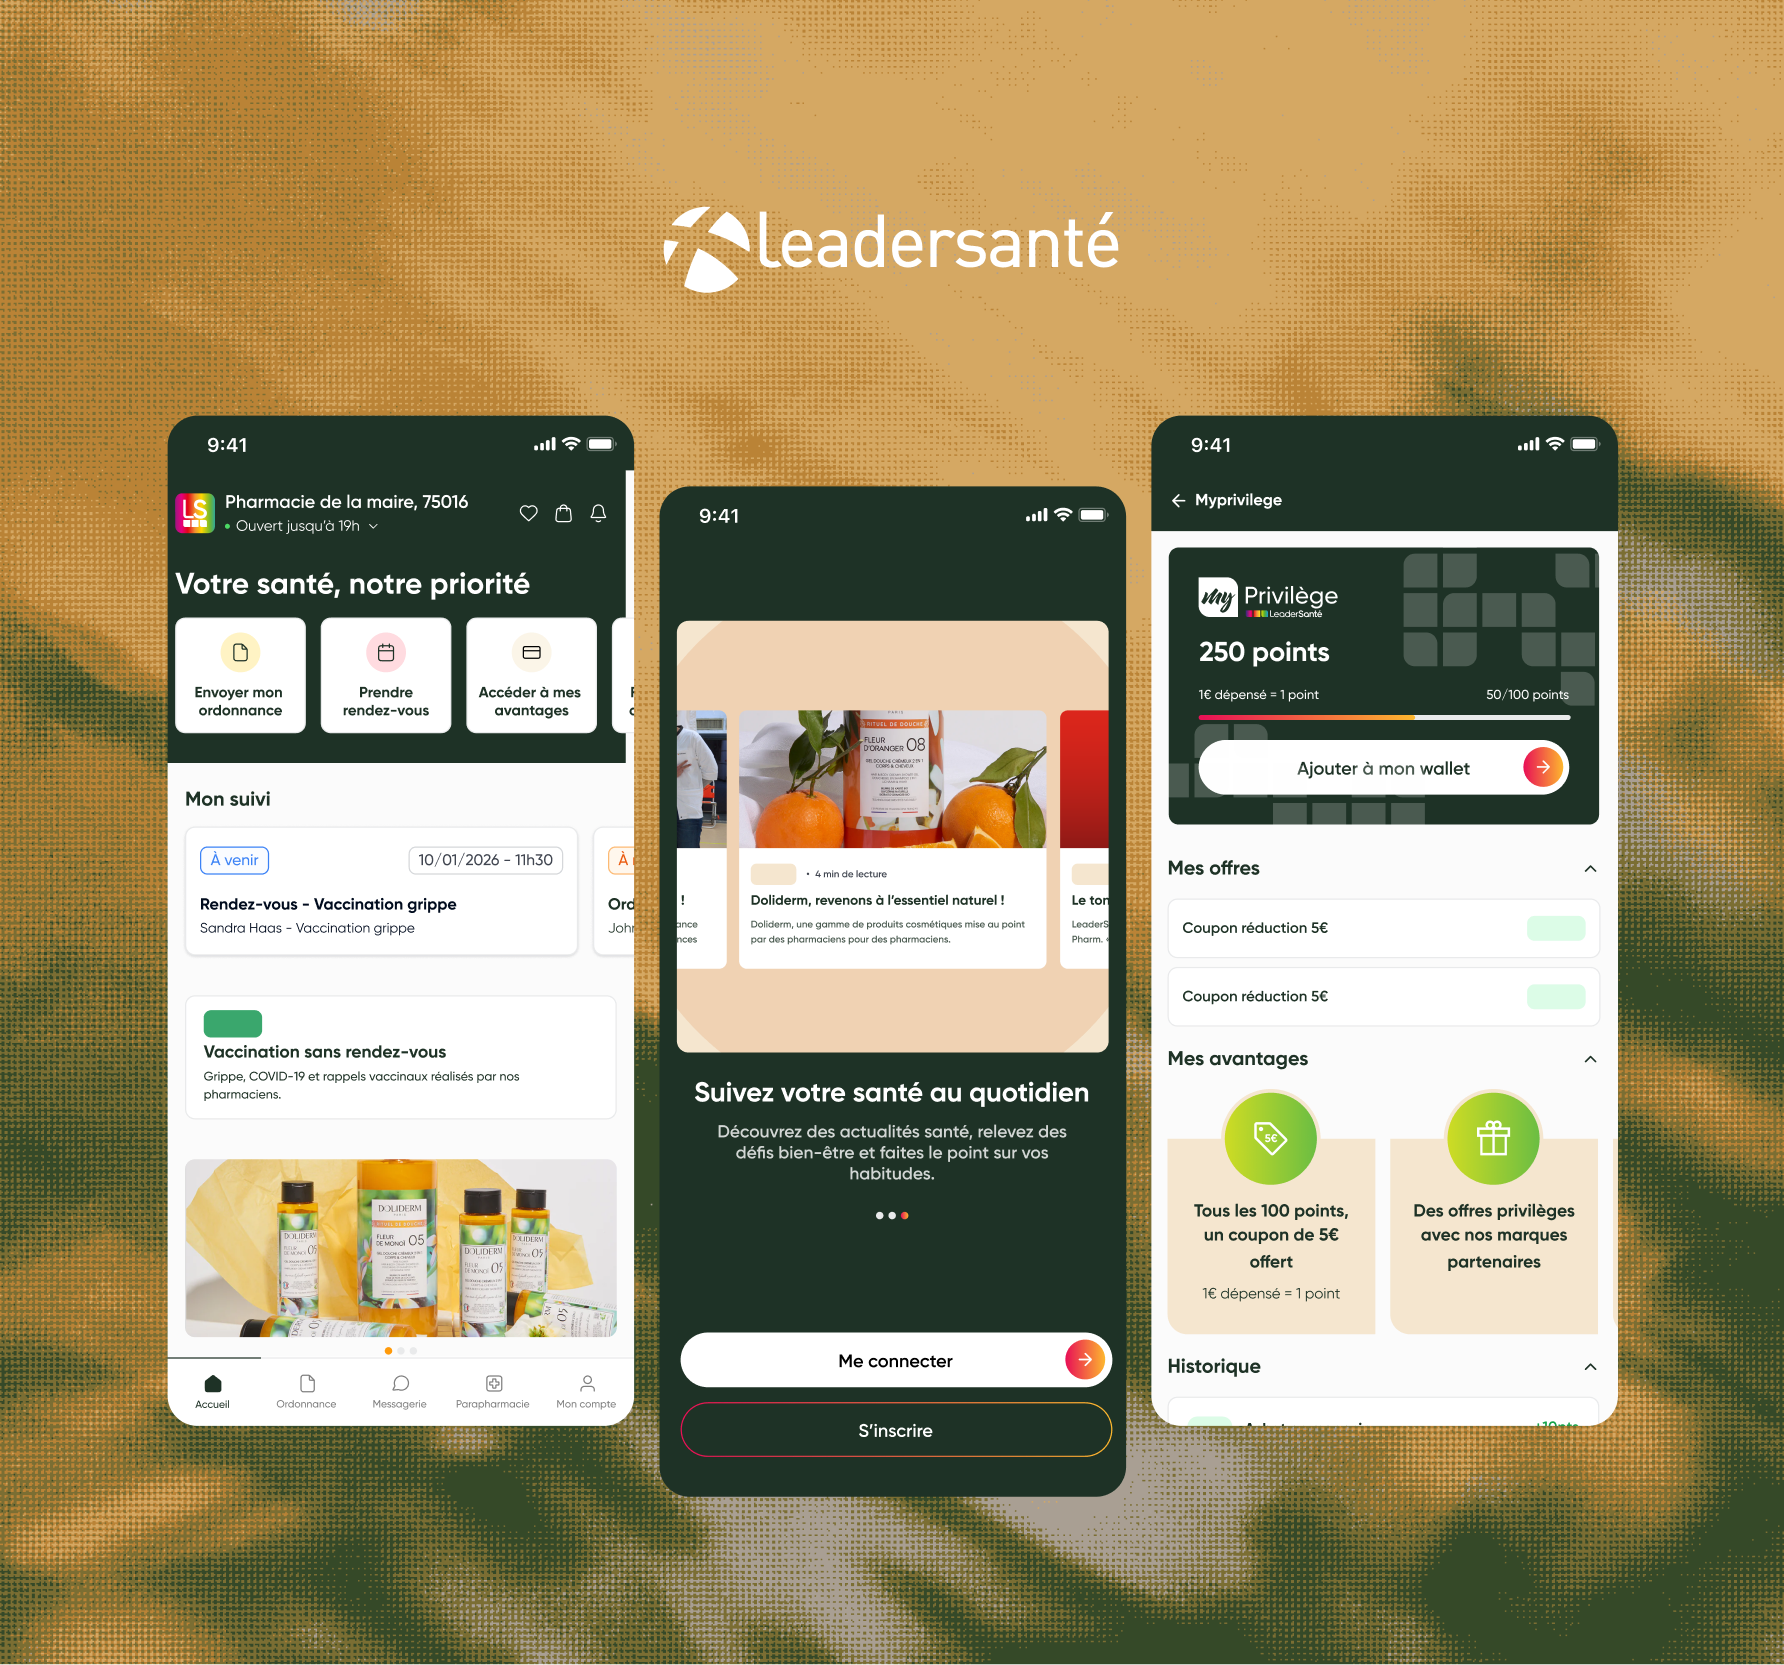
Identitäten und Zugriffsrechte einer Gruppe von 900 Apotheken zentralisieren.

Die Teams von Leadersanté arbeiteten an rund zwanzig Geschäftsanwendungen mit ebenso vielen Anmeldeinformationen. Galadrim entwickelte das Single Sign-On-Portal der Gruppe: Jede Satellitenanwendung verbindet sich damit, und die Verwaltung von Identitäten und Rechten ist an einem Punkt zentralisiert. Das Ökosystem wird in einer für Gesundheitsdaten zugelassenen Umgebung gehostet.
900+Apotheken im Verbund
~20Anwendungen hinter einem einzigen Zugriff
8 Jahrekontinuierliche Begleitung
Leadersanté Logo
ObservabilityDatadog

Die Überwachung einer Netzwerksicherheitskomponente in den Katalog eines amerikanischen Anbieters integrieren.

Datadog, eine Plattform zur Überwachung und Analyse von Cloud-Infrastrukturen, wollte die Metriken von Calico, der Open-Source-Komponente, die Routing, Netzwerkkontrolle und die Anwendung von Sicherheitsrichtlinien auf Kubernetes-Containern gewährleistet, in sein Ökosystem integrieren. Galadrim entwickelte den Erfassungsagenten in Python und dessen Testabdeckung, in Zusammenarbeit mit den Teams des Anbieters auf Englisch. Der Code wurde anschliessend in das Core-Repository von Datadog übernommen.
10k+Benutzer der Integration
2,7 Md$Umsatz 2024
Datadog Logo
Sie sprechen über uns
[Warum Galadrim?]

Warum mit unseren Cybersicherheitsteams zusammenarbeiten?

Auditoren, die Fehler beheben können

Eine Auditfirma beschränkt sich auf den Bericht. Unsere Auditoren sind Software-Ingenieure: Für jede Schwachstelle wird eine Korrekturzeit geschätzt, und unsere Entwicklungsteams führen die Behebung durch und lassen diese anschliessend durch ein Gegen-Audit überprüfen.

Eine strikte Rollentrennung

Das Audit einer Anwendung, auch wenn sie von Galadrim entwickelt wurde, wird Ingenieuren anvertraut, die nicht am Projekt beteiligt sind. Jeder Bericht wird vor dem Versand von einem zweiten Auditor überprüft.

Ein Sicherheitsanspruch, der auf unsere eigenen Entwicklungen angewendet wird.

Unsere Repositories unterliegen Code-Reviews, einer automatisierten Erkennung anfälliger Abhängigkeiten und einem internen Auditprogramm. Unsere Lieferobjekte bestehen regelmässig die Penetrationstests, die unsere Kunden bei Drittfirmen beauftragen.

Eine Forschungspraxis im Bereich Sicherheit

Unser Team betreibt unabhängige Forschungsaktivitäten, bis zur Veröffentlichung bisher unbekannter Schwachstellen und deren koordinierter Behebung mit den Herstellern. Ihre Abwehrmechanismen werden mit den Methoden der offensiven Forschung getestet.

Galadrim unterstützt Sie bei der Sicherheit Ihrer Anwendungen und Infrastrukturen, vom Penetrationstest bis zur verifizierten Behebung.

Mit einem Experten sprechen
[FAQ]

Einige häufig gestellte Fragen unserer Kunden

Sie wählen. Mit Code-Zugriff deckt das Audit bei gleicher Dauer mehr Bereiche ab. Im Black-Box-Modus simuliert der Test die Bedingungen eines externen Angreifers. Beide Modi werden für jede Mission angeboten, und die Wahl erfolgt während der Rahmenvereinbarung.
Eine typische Mission kombiniert Code-Audit und Penetrationstest über 5 bis 10 Tage, je nach Anzahl der Anwendungen und Testtiefe. Der Umfang wird vor der Unterzeichnung mit Ihnen festgelegt.
Eine Zusammenfassung für Ihre Führungskräfte, danach jede Schwachstelle beschrieben und nach dem CVSS-Standard klassifiziert, mit ihrem Wirkungsnachweis und einer geschätzten Korrekturzeit. Hinzu kommen der Fahrplan zur Konformität mit den Empfehlungen der ANSSI und das Risikomodell.
Ja. Das Audit wird Ingenieuren anvertraut, die nicht am Projekt beteiligt sind, und die Berichte werden von einem zweiten Auditor überprüft. Falls Ihr Versicherer oder Ihr Kunde einen von unserer Struktur völlig unabhängigen Auditor fordert, teilen wir Ihnen dies transparent mit und vermitteln Ihnen den passenden Partner.
Ja. Die Überprüfung konzentriert sich auf die Architektur und Konfiguration Ihrer AWS-, Azure-, GCP- oder OVH-Umgebungen: Identitätsverwaltung, Netzwerksegmentierung, Speicherung, Verschlüsselung, Härtung gemäss CIS Benchmarks.
Ihre Teams oder unsere. Der Bericht ist so konzipiert, dass er von jedem Dienstleister genutzt werden kann, und unsere Ingenieure führen die Behebung durch, wenn Sie uns diese anvertrauen.
Wir begleiten den technischen Teil der Konformität durch regelmässige Audits und die Schulung Ihrer Teams. Die Zertifizierung selbst obliegt einer akkreditierten Stelle.
Vertraulichkeit ist die Regel: Keine Audit-Mission wird öffentlich genannt, auch nicht in anonymer Form. Sie profitieren von der gleichen Diskretion.
Ihnen. Berichte, Wirkungsnachweise und Dokumentation gehören Ihnen mit jeder Lieferung. Die Übertragung der Rechte ist vertraglich ab Beginn festgelegt.
Jede Mission wird entsprechend Ihrem Umfang, Ihrem Zugangsmodus und der gewählten Testtiefe dimensioniert. Beschreiben Sie uns Ihren Kontext, wir melden uns innert 24 h mit einer ersten Einschätzung bei Ihnen.
[Kontaktieren Sie uns]

Lassen Sie uns Ihr Projekt gemeinsam umsetzen

Wir arbeiten mit allen Arten von Kunden in allen Tätigkeitsbereichen zusammen. Ob Sie Unternehmer sind oder die Leitung einer grossen Organisation innehaben, ein passendes Team wird auf Ihre Bedürfnisse eingehen.

Mehr als 800 Unternehmen haben uns die Entwicklung ihrer Web-, Mobile- und AI-Produkte anvertraut.

Ihre Anfrage

Wir werden Sie innerhalb von 1h kontaktieren.