[Partner tech e AI]

Eleva il livello di sicurezza delle tue applicazioni e delle tue infrastrutture.

Galadrim audita il tuo codice e la tua infrastruttura, testa le tue difese in condizioni reali, poi ti consegna un piano di correzione prioritario e stimato in tempi di ripristino.
Le tue vulnerabilità corrette, attestate da un rapporto di contro-audit
150+ audit di sicurezza e test di intrusione condotti
5 ingegneri in sicurezza applicativa, supportati da 140+ profili tech senior
Due consulenti Galadrim in revisione attorno a un computer portatile
+800 organizzazioni ci affidano i loro progetti tech e IA
Due ingegneri Galadrim in revisione di codice
Il codice, le configurazioni cloud e i metodi di attacco evolvono costantemente, e le applicazioni più accuratamente sviluppate finiscono per presentare punti ciechi. Per far progredire continuamente il tuo livello di sicurezza, l'obiettivo non è solo identificare le tue vulnerabilità con uno sguardo esterno, ma darti mezzi concreti e prioritari per correggerle.
Robin BaraudHead of Cybersecurity
[Le nostre offerte]

Misuriamo la sicurezza reale delle tue applicazioni e della tua infrastruttura, poi correggiamo le vulnerabilità e attestiamo la loro scomparsa.

Audit di sicurezza applicativa

Audit di sicurezza applicativa

Analisi del tuo codice e della sua configurazione: autenticazione, diritti d'accesso, esposizione dei dati, segreti e dipendenze. Con o senza accesso al codice sorgente, secondo la tua scelta.
Test di intrusione

Test di intrusione

Attacco controllato della tua applicazione web, delle tue API, della tua applicazione mobile o della tua rete, su un perimetro concordato con te. Ogni vulnerabilità sfruttata è accompagnata dalla sua prova d'impatto.
Audit di infrastruttura cloud

Audit di infrastruttura cloud

Revisione dell'architettura e della configurazione dei tuoi ambienti cloud. Include le identità, la segmentazione della rete, la cifratura e l'hardening, secondo i CIS Benchmarks.
Rimediazione e contro-audit

Rimediazione e contro-audit

Correzione delle vulnerabilità da parte dei tuoi team o dei nostri, poi contro-audit che ne verifica la scomparsa e la attesta per iscritto.
Protezione continua e risposta agli incidenti

Protezione continua e risposta agli incidenti

Firewall applicativo gestito dai nostri team, con rapporto regolare sulla tua esposizione.
[Il nostro supporto]

Il nostro metodo per misurare e correggere le tue vulnerabilità

  • Inquadramento
    Fase 01

    Inquadramento

    Concordiamo con te il perimetro, la modalità d'accesso e il calendario, prima di qualsiasi firma.
  • Audit
    Fase 02

    Audit del codice e test di intrusione

    Conduciamo i due aspetti in parallelo, con auditor esterni ai team che hanno sviluppato l'applicazione, e ti riportiamo le vulnerabilità durante l'audit.
  • Rapporti
    Fase 03

    Rapporti di audit

    Descriviamo ogni vulnerabilità, la classifichiamo secondo lo standard CVSS e la corrediamo di un tempo di correzione stimato.
  • Restituzione
    Fase 04

    Restituzione

    Presentiamo le scoperte ai tuoi team tecnici e alla tua direzione in fase di discussione, e traduciamo il rapporto in una roadmap di conformità con le raccomandazioni dell'ANSSI.
  • Rimediazione
    Fase 05

    Rimediazione e contro-audit

    I tuoi team o i nostri correggono le vulnerabilità, poi un contro-audit ne verifica la scomparsa e la attesta con un rapporto.
01/05
[Il nostro team]

Ingegneri in sicurezza applicativa, supportati dai team tecnici di Galadrim

Robin Baraud
Robin Baraud Partner e Head of Cybersecurity
Ex-architetto di soluzioni, formato in programmazione a basso livello e in cibersicurezza, è responsabile dell'offerta di sicurezza di Galadrim, definisce ogni missione come responsabile di audit e rilegge i rapporti prima dell'invio.
Benjamin Drighès
Benjamin Drighès Partner e CTO Data & IA
Ex-consigliere presso l'Autorità dei mercati finanziari, anima il comitato sicurezza di Galadrim e conduce le campagne di audit del codice dei nostri progetti IA, fino alla verifica della correzione di ogni vulnerabilità critica.
Surya Ambrose
Surya Ambrose Head of Engineering
Engineering Manager per quattro anni e mezzo in una FinTech regolata dall'AMF, definisce gli standard di ingegneria di Galadrim e supervisiona gli accessi dei nostri team agli ambienti dei nostri clienti.
Baptiste Vilboux
Baptiste Vilboux Lead Developer
Conduce il processo di certificazione ISO 27001 di Galadrim, dopo aver guidato per più di un anno la modernizzazione dell'applicativo legacy di un gruppo di 900 farmacie senza interrompere l'operatività.
Julien Schmitt
Julien Schmitt Ingegnere IA
Membro del comitato di sicurezza di Galadrim, lavora sulla gestione dei segreti e degli accessi dei nostri progetti.
[Realizzazioni]

Ci hanno affidato la cybersicurezza dei loro software più sensibili

Gestione patrimonialePraemia REIM

Far convalidare da un pentest indipendente l'extranet di un gestore con 33 Md€ di asset in gestione

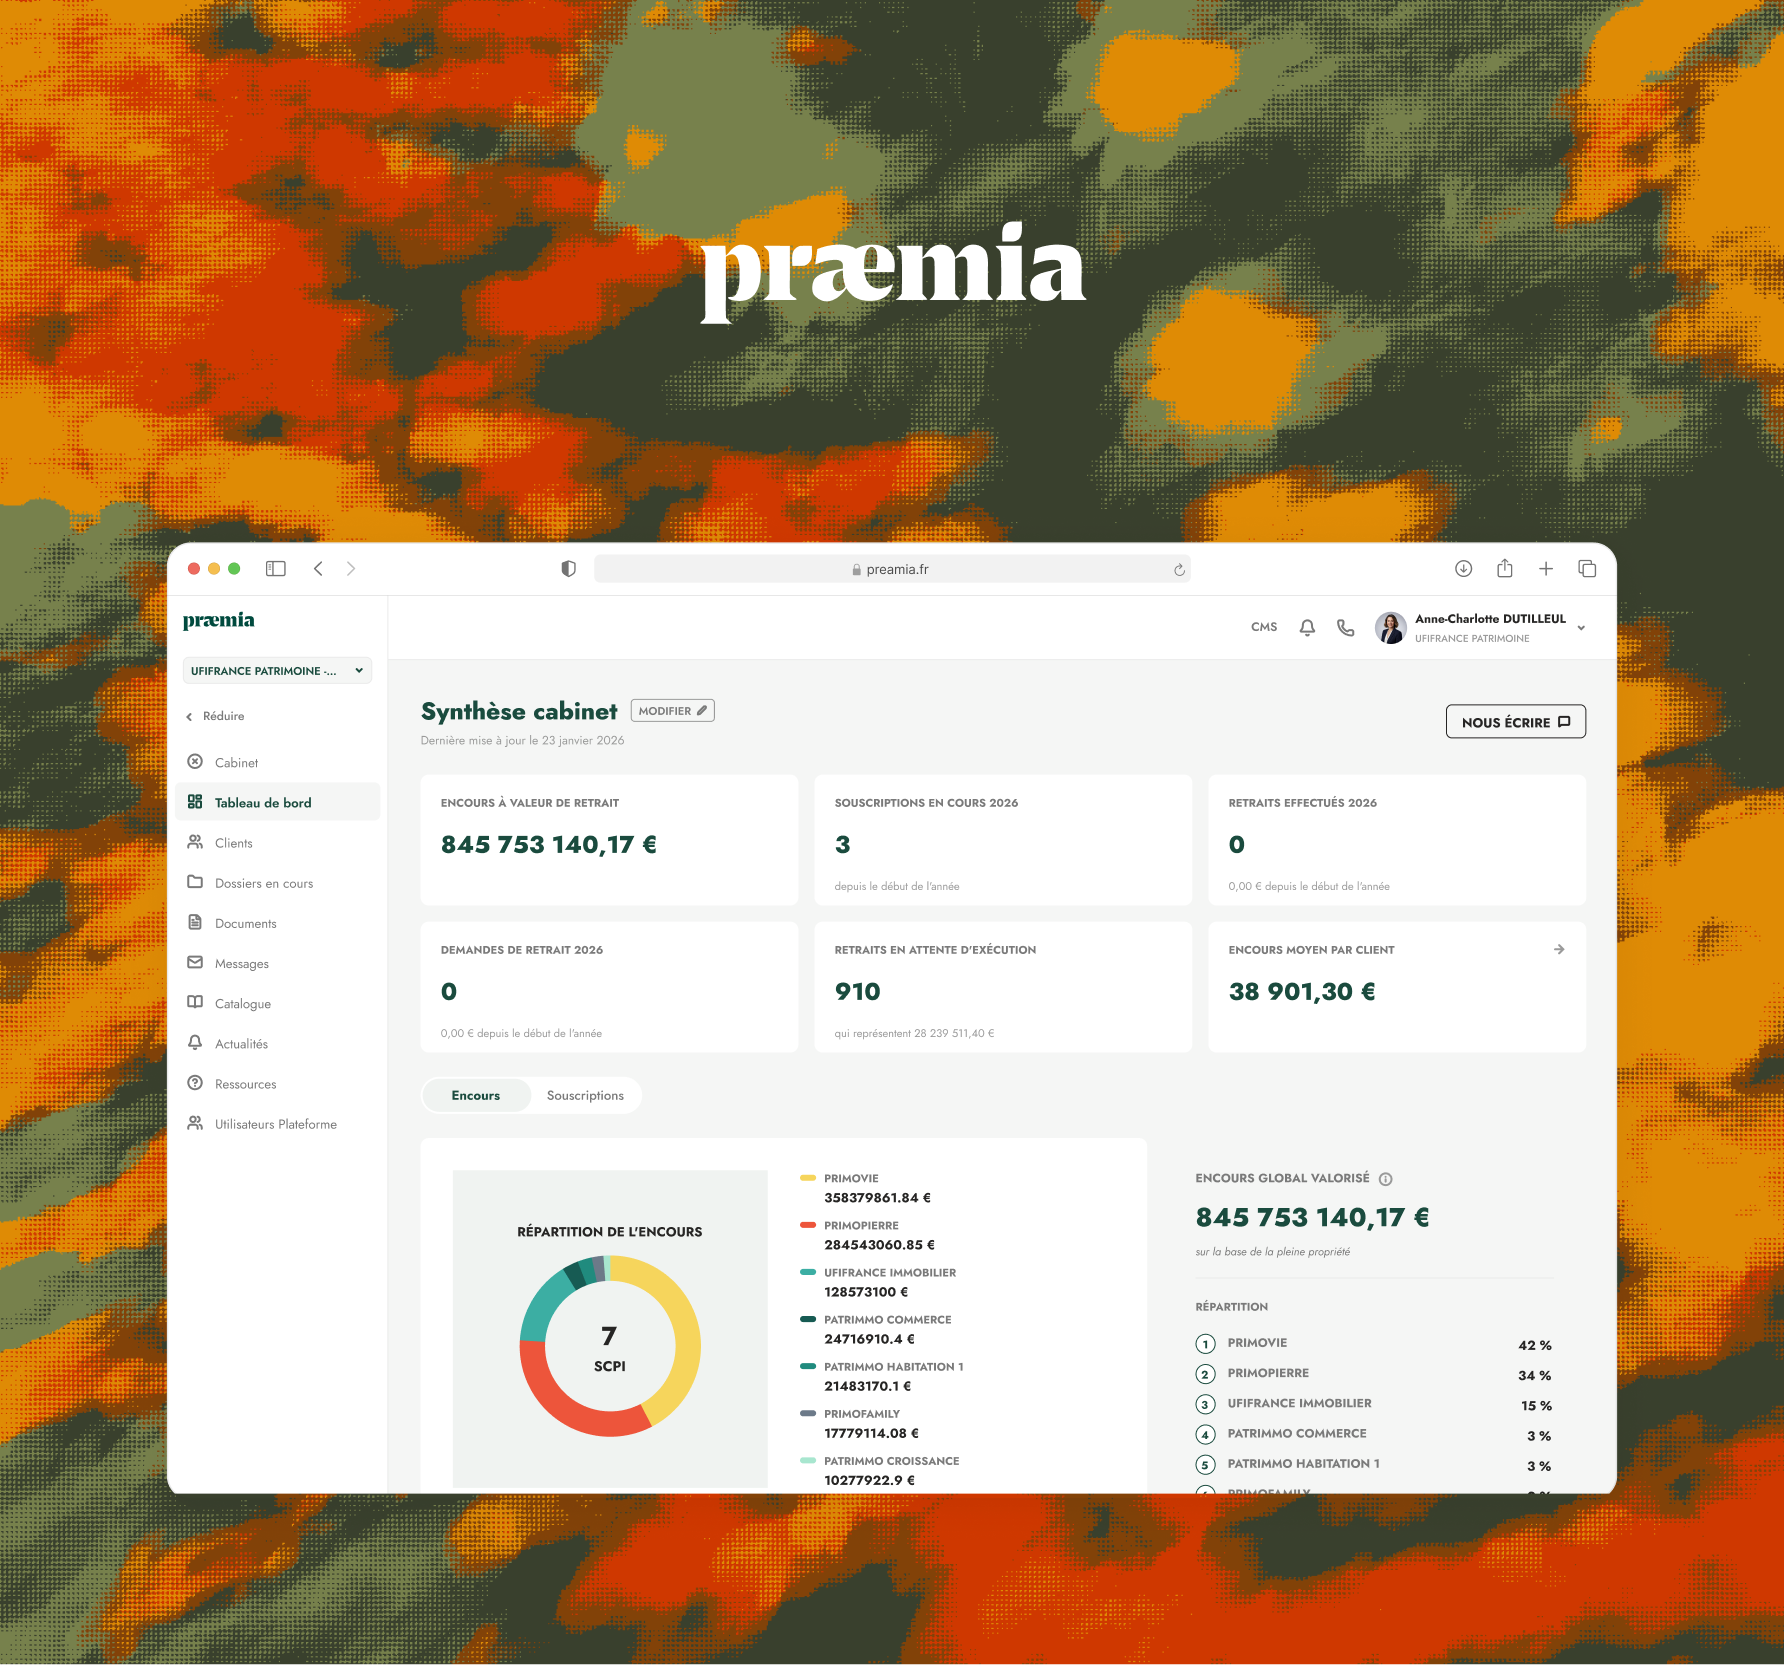
Praemia REIM apre ai consulenti di gestione patrimoniale il monitoraggio dell'intera vita degli investimenti SCPI dei loro clienti, con i suoi aspetti di asset in gestione, sottoscrizioni, fiscalità e commissioni. Galadrim ha progettato e sviluppato questo extranet: autenticazione con più strategie, inclusa l'autenticazione unica aziendale, permessi applicati lato server, segreti crittografati nella catena di distribuzione, quattro ambienti isolati. Il cliente ha incaricato uno studio specializzato per un test di intrusione e poi una contro-verifica, che concludono al miglior livello di sicurezza della sua griglia di valutazione.
33 Md€di asset in gestione
61fondi monitorati
Miglior livelloalla contro-verifica di terze parti
Praemia REIM Logo
TelecomunicazioniIliad

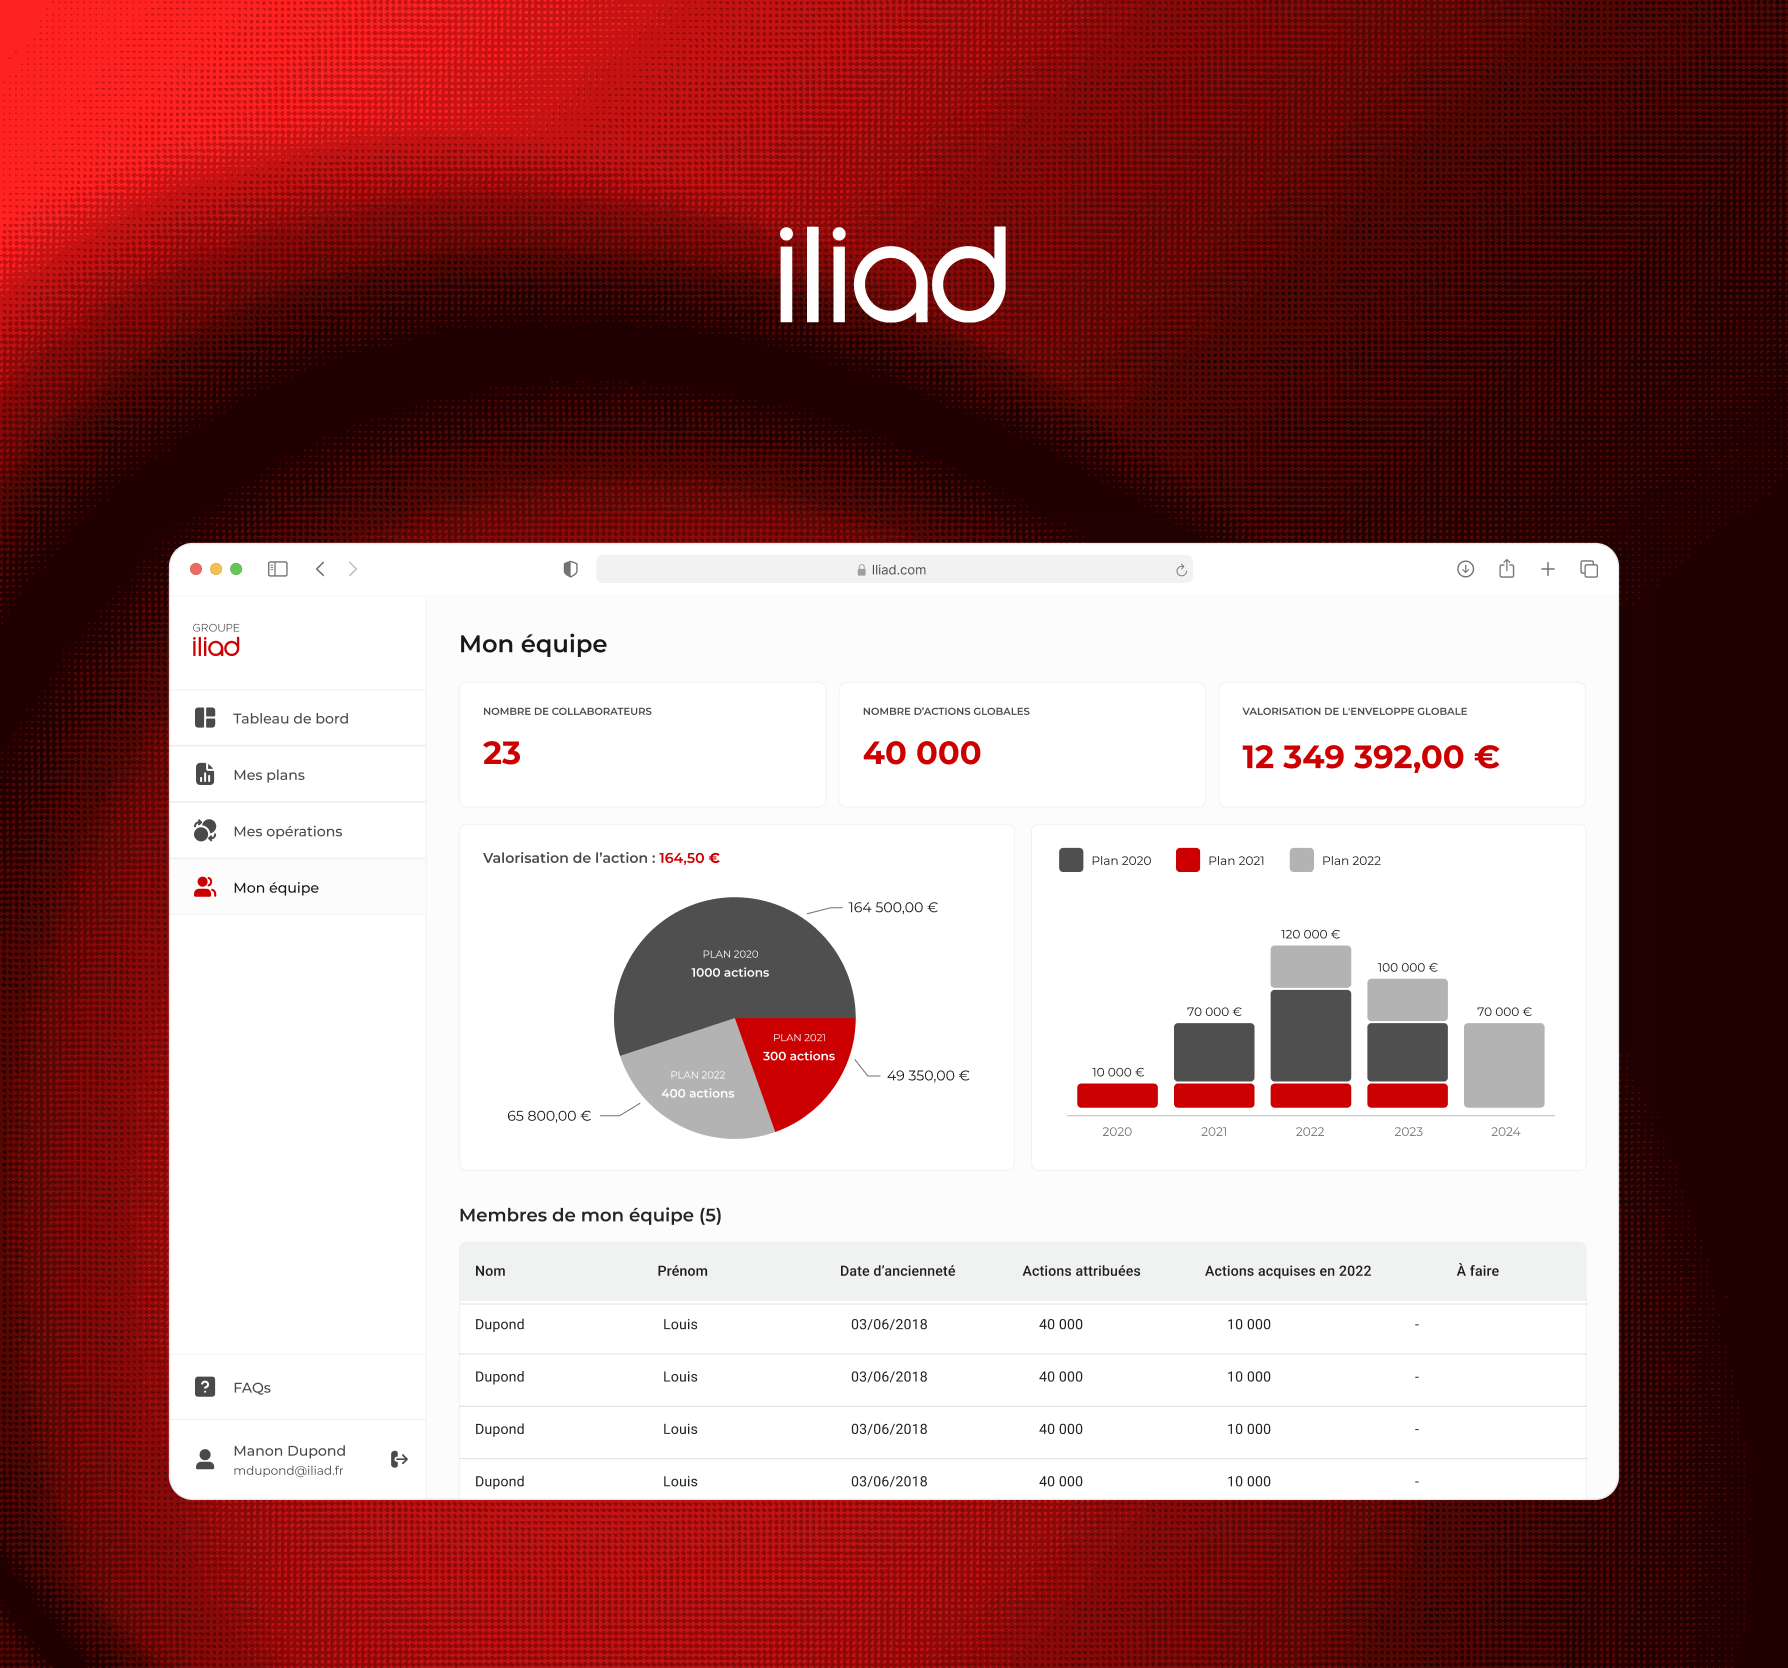
Mostrare a 12 000 dipendenti la loro remunerazione e le loro azioni gratuite sotto stretto controllo degli accessi

Iliad, proprietaria dell'operatore Free, voleva dare a ogni dipendente la visualizzazione della sua remunerazione complessiva, della sua protezione sociale e del suo piano di assegnazione di azioni gratuite. Galadrim ha sviluppato le due applicazioni su un raffinato sistema di ruoli, che determina ciò che ogni dipendente, gestore e amministratore può consultare. I documenti legali di cessione delle azioni transitano attraverso la piattaforma.
12 000utenti
+1 Mdi linee di dati
2applicazioni distinte
Iliad Logo
FarmaciaLeadersanté

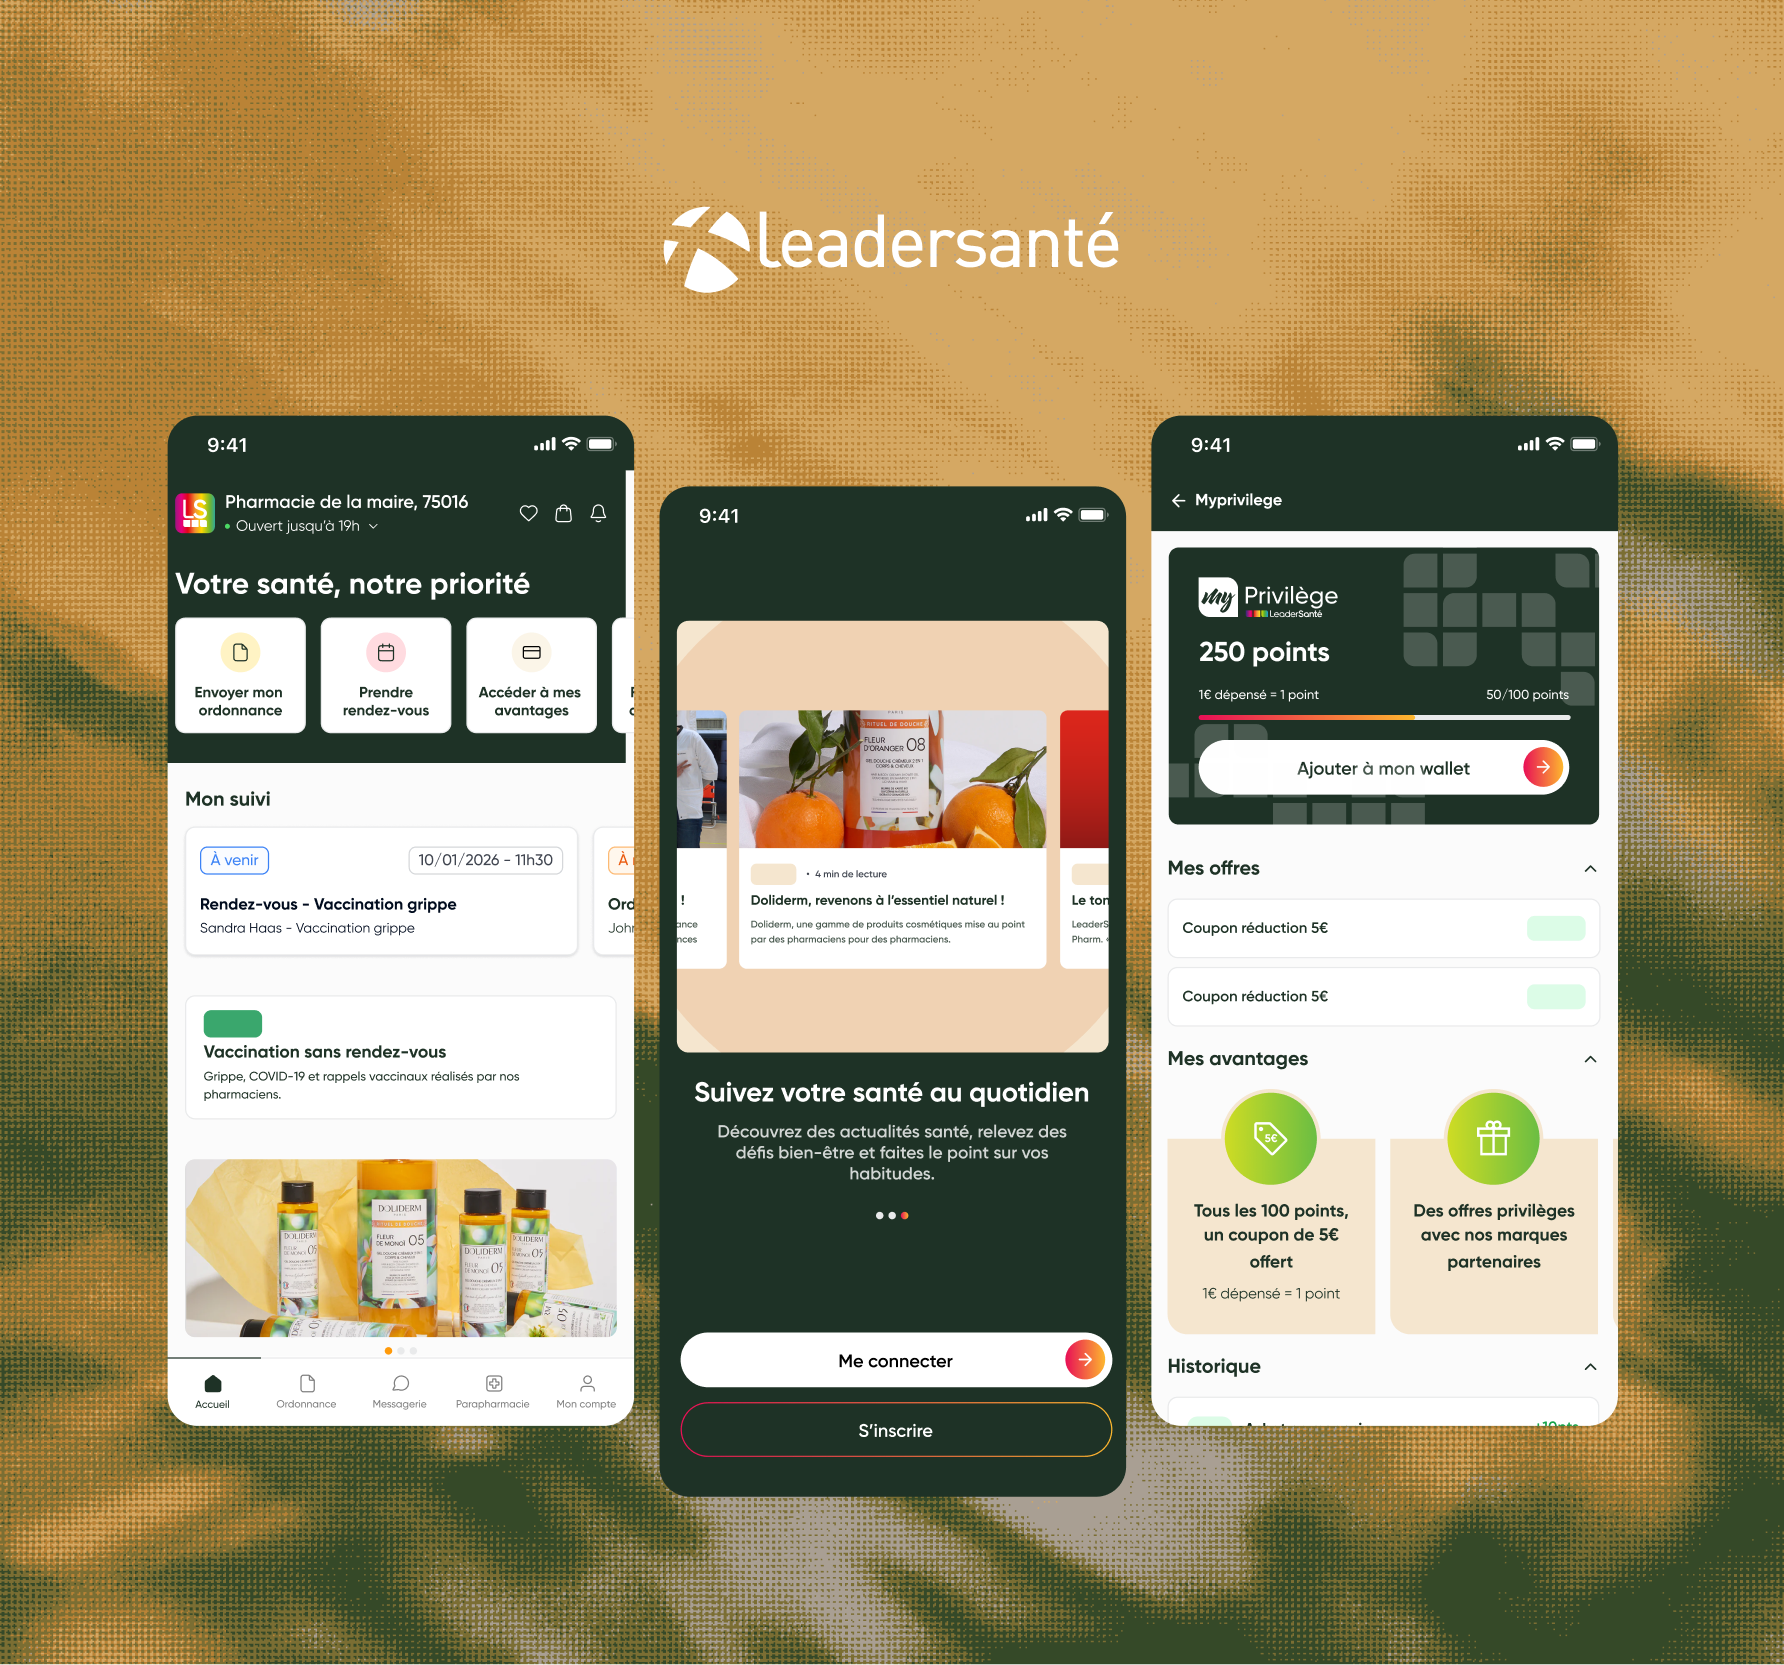
Centralizzare le identità e i diritti di accesso di un gruppo di 900 farmacie

I team di Leadersanté lavoravano su una ventina di applicazioni aziendali con altrettanti identificativi. Galadrim ha sviluppato il portale di autenticazione unica del gruppo: ogni applicazione satellite si connette ad esso, e la gestione delle identità e dei diritti è centralizzata in un unico punto. L'ecosistema è ospitato in un ambiente accreditato per i dati sanitari.
900+farmacie nel gruppo
~20applicazioni dietro un accesso unico
8 annidi supporto continuo
Leadersanté Logo
OsservabilitàDatadog

Integrare nel catalogo di un editore americano la supervisione di un componente di sicurezza di rete

Datadog, piattaforma di monitoraggio e analisi di infrastrutture cloud, voleva integrare nel suo ecosistema le metriche di Calico, il componente open source che garantisce il routing, il controllo degli accessi di rete e l'applicazione delle politiche di sicurezza sui container Kubernetes. Galadrim ha sviluppato l'agente di raccolta in Python e la sua copertura di test, lavorando in inglese con i team dell'editore. Il codice è stato poi ripreso nel repository Core di Datadog.
10k+utenti dell'integrazione
2,7 Md$di fatturato 2024
Datadog Logo
Parlano di noi
[Perché Galadrim?]

Perché lavorare con i nostri team di cybersicurezza?

Auditori che sanno correggere

Uno studio di audit si ferma al rapporto. I nostri auditori sono Software Engineer: ogni vulnerabilità è quantificata in termini di tempo di correzione, e i nostri team di sviluppo realizzano la risoluzione, poi la fanno verificare tramite contro-verifica.

Una stretta separazione dei ruoli

L'audit di un'applicazione, inclusa quella sviluppata da Galadrim, è affidato a ingegneri esterni al progetto. Ogni rapporto viene riletto da un secondo auditor prima dell'invio.

Un'esigenza di sicurezza applicata ai nostri stessi sviluppi

I nostri repository sono soggetti a revisioni del codice, a una rilevazione automatizzata delle dipendenze vulnerabili e a un programma di audit interno. I nostri deliverable superano regolarmente i test di intrusione che i nostri clienti commissionano a studi terzi.

Una pratica di ricerca in sicurezza

Il nostro team conduce un'attività di ricerca indipendente, fino alla pubblicazione di vulnerabilità inedite e alla loro correzione coordinata con gli editori. Le tue difese sono testate con i metodi della ricerca offensiva.

Galadrim ti accompagna sulla sicurezza delle tue applicazioni e delle tue infrastrutture, dal test d'intrusione alla risoluzione verificata.

Parla con un esperto
[FAQ]

Alcune domande frequenti dei nostri clienti

Scegli tu. Con accesso al codice, l'audit copre una superficie maggiore a parità di durata. In black box, il test riproduce le condizioni di un attaccante esterno. Entrambe le modalità sono proposte per ogni missione, e la scelta viene definita in fase di inquadramento.
Una missione tipo combina audit del codice e test di intrusione su 5-10 giorni, a seconda del numero di applicazioni e della profondità del test. Il perimetro è concordato con te prima della firma.
Una sintesi per i tuoi dirigenti, poi ogni vulnerabilità descritta e classificata secondo lo standard CVSS, con la sua prova di impatto e un tempo di correzione stimato. Si aggiungono la roadmap di conformità con le raccomandazioni dell'ANSSI e il modello di rischio.
Sì. L'audit è affidato a ingegneri esterni al progetto e i rapporti sono riletti da un secondo auditor. Se il tuo assicuratore o il tuo cliente richiede un auditor totalmente indipendente dalla nostra struttura, te lo indichiamo in tutta trasparenza e ti orientiamo verso il partner giusto.
Sì. La revisione riguarda l'architettura e la configurazione dei tuoi ambienti AWS, Azure, GCP o OVH: gestione delle identità, isolamento della rete, storage, crittografia, hardening secondo i CIS Benchmarks.
I tuoi team o i nostri. Il rapporto è progettato per rimanere utilizzabile da qualsiasi fornitore, e i nostri ingegneri realizzano la risoluzione se ce la affidi.
Accompagniamo l'aspetto tecnico della conformità, tramite audit regolari e la formazione dei tuoi team. La certificazione stessa è di competenza di un organismo accreditato.
La riservatezza è la regola: nessuna missione di audit viene citata pubblicamente, nemmeno in forma anonima. Benefici della stessa discrezione.
A te. Rapporti, prove d'impatto e documentazione ti appartengono a ogni consegna. La cessione dei diritti è contrattuale fin dall'inizio.
Ogni missione è dimensionata secondo il tuo perimetro, la tua modalità di accesso e la profondità del test selezionato. Descrivici il tuo contesto, ti risponderemo entro 24 ore con una prima analisi.
[Contattaci]

Realizziamo insieme il tuo progetto

Lavoriamo con ogni tipo di cliente, in tutti i settori di attività. Che tu sia un imprenditore o diriga una grande organizzazione, un team su misura risponderà alle tue esigenze.

Più di 800 aziende si sono affidate a noi per creare i loro prodotti web, mobile e AI

La tua richiesta

Ti ricontatteremo entro 1 ora.